Sú už všade. Zbierajú, analyzujú, posielajú a ukladajú dáta. A bezpečnosť?
Kamery, senzory, merače, smart zariadenia. Sú už v energetike, doprave, zdravotníctve, v malých aj veľkých firmách. Malinké IoT krabičky môžu znamenať veľké problémy.
Prienik medzi IoT svetom a prevádzkovými technológiami sa označuje ako priemyselný internet vecí
Tento nový svet so sebou prináša veľa bezpečnostných výziev. Navyše, dlhý životný cyklus robustných prevádzkových technológií kontrastuje s rýchlym vývojom IoT zariadení.
Napred sa ísť musí
Firmy zvyčajne kupujú alebo vyvíjajú IoT zariadenia preto, aby priniesli nové služby, zvýšili efektivitu, zautomatizovali rutinné procesy a ideálne pritom ušetrili náklady.
“Problém nastáva vo chvíli, keď sa začne hromadiť čoraz väčší počet IoT zariadení – od senzorov cez kamery, aktuátory až po sofistikované zariadenia v logistike alebo výrobe. Boli navrhnuté s dôrazom na kompatibilitu a funkcie, nie na bezpečnosť,” Rudolf Klein produktový manažér Aliter Technologies .
Ale bežať netreba
Tu Rudolf Klein neľútostne pokračuje v popise prostredia. Zariadenia majú slabé alebo žiadne šifrovanie komunikácie, pretože snaha o ich „neviditeľnosť“ v sieti by mohla narušiť ich kompatibilitu. Bežní používatelia chcú jednoduchú inštaláciu, moderné rozhrania a viditeľný pocit hodnoty za vynaložené náklady a tu “nudná bezpečnosť ustupuje požiadavkám”.
Navyše aj výrobcovia často prestanú podporovať inovácie po pár rokoch a prestanú vydávať bezpečnostné aktualizácie. A ak sú dostupné, zariadenie je pripojené vzdialene a na aktualizácie spotrebuje drahé dáta.
Znamená to, že v sieti sa často nachádzajú zariadenia, ktoré sú buď na hrane bezpečnostnej politiky, alebo ju úplne obchádzajú. Pripojené sú však na tú istú sieť ako firemné počítače, servery, interné systémy a databázy vrátane citlivých informácií údajov.
Každá zraniteľnosť sa počíta
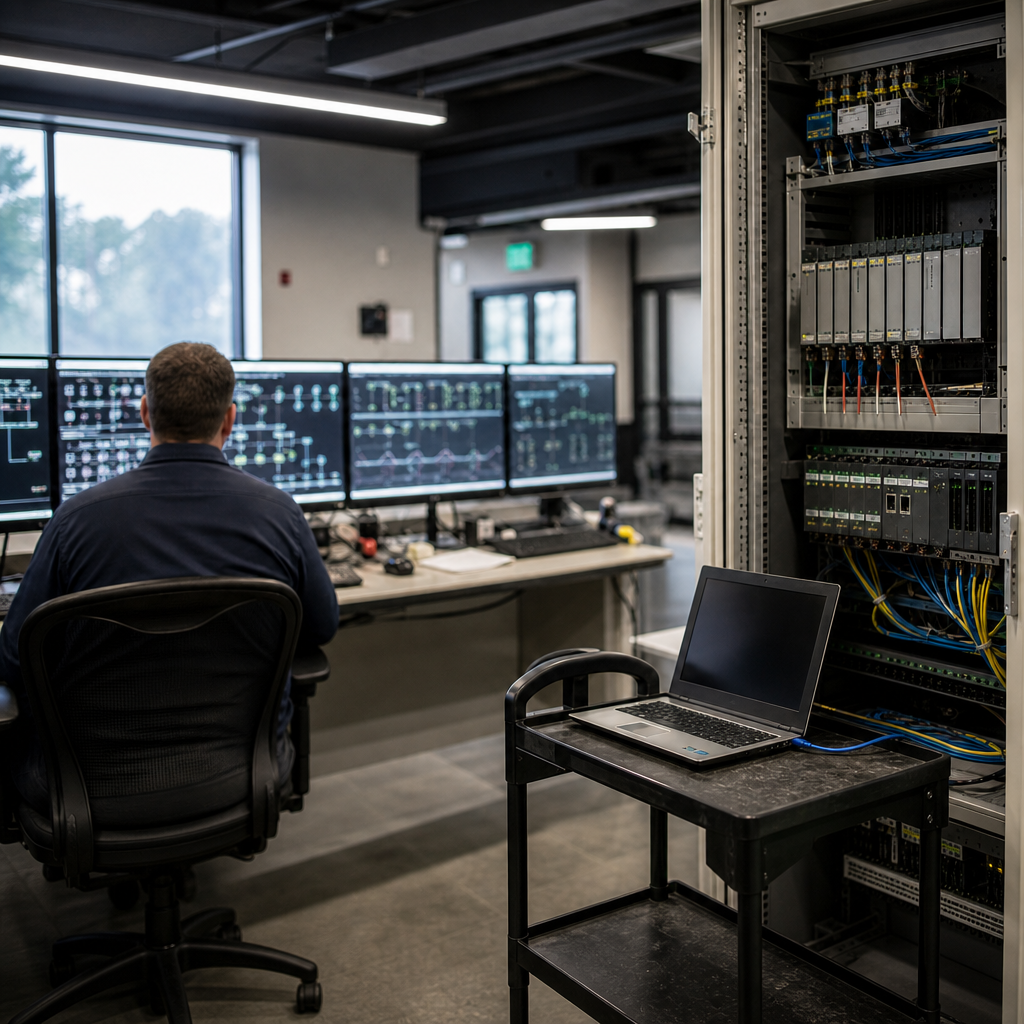
V priemyselných systémoch sa čoraz častejšie používajú IoT zariadenia ako súčasť prevádzkových technológií. Oboje sú často pripojené do siete, čo ich vystavuje kybernetickým hrozbám alebo sú nositeľmi zraniteľností. Kompromitované IoT zariadenie môže byť vstupným bodom pre útok na celý systém.
Bohuš Levčík bezpečnostný špecialista so skúsenosťami v energetike viacej ako dve dekády, uvádza príklad – ak smart elektromer alebo senzor vibrácií na turbíne nemajú zabezpečenú komunikáciu alebo sú zraniteľné, môžu byť zneužité ako vstupný bod do celej infraštruktúry prevádzkových technológií.
Tématika je čoraz širšia
„Pravdupovediac, téma IoT bezpečnosti ešte stále nie je vo firemnom prostredí vnímaná v celom svojom obsahovom spektre,“ hovorí Bohuš Levčík. Vo väčších firmách si odborníci uvedomujú riziká spojené s IoT, hlavne v kritických infraštruktúrach ako je energetika či priemysel. V malých a stredných firmách je IoT bezpečnosť často podceňovaná. Opatrenia síce existujú, ale často nie sú systematické.
A aj tu zostáva hlavným problémom nedostatok odborníkov, ktorí by vedeli správne vyhodnotiť IoT hrozby v priemyselnom prostredí.
Varovania pribúdajú
Kyberbezpečnostný profesionál Michal Legerský rovnako poukazuje na posun za ostatné roky. „Veľa firiem sa v minulosti skôr zameriavalo na bezpečnosť IT prostredia a prevádzka a IoT boli skôr vnímané ako niečo na čo sa neútočí a preto nie je potrebné až tak chrániť. Súčasná doba nám žiaľ, ukazuje že opak je pravdou.“
Zvýšený počet kyberútokov na IoT zariadenia súvisí s ich širokým využitím a nárastom implementácie. Dôvodom je hlavne optimalizácia a zefektívnenie údržby strojných zariadení, čo predlžuje prevádzkyschopnosť a životnosť výrobných jednotiek a znižuje náklady.
Tu Michal Legerský odvážne hovorí aj o tom, že medializácia incidentov a zdieľanie skúseností výrazne napomáha zvyšovaniu povedomia a je potrebné v tom pokračovať.
Ekosystém bujnie
Medializácia útokov aj tlak legislatívnych zmien spôsobujú, že vedenie osvietených firiem si uvedomuje, že kybernetické riziká nie sú len IT otázkou. “Majú priamy dopad na kontinuitu biznisu, reputáciu aj finančné výsledky,” upozorňuje manažérka a konzultantka kyberbezpečnosti Viktória Blažíčková.
IoT zariadenia tu nie sú už len ako technické doplnky. Riziko narastá s ich rozšírením, pričom ich slabé zabezpečenie môže ohroziť nielen samotnú firmu, ale aj celý dodávateľský reťazec.
Viktória Blažíčková preto vysoko hodnotí, že kyberbezpečnosť sa dostáva stále vyššie na zoznam priorít top manažmentu. Za kľúčové však považuje, aby sa stala súčasťou strategického rozhodovania, nielen odpoveďou na incidenty.
Výnimky už nebudú
Tak ako prísne sa uplatňujú bezpečnostné opatrenia v prevádzkových technológiách, musia byť implementované aj na IoT zariadenia. Vedúci oddelenia bezpečnosti informácií Volkswagen Slovakia Marián Klačo tu prepája tieto dva svety.
Prevádzkové technológie majú oveľa dlhší životný cyklus ako IT technológie, sú často zastarané a pridružujú sa k tomu chýbajúce bezpečnostné znalosti. „Preto s implementáciou IoT bezpečnostných opatrení ide ruka v ruke aj potreba zvyšovania znalostí u tímov spravujúcich prevádzkové technológie“.
Ešte sme neskončili
Neriadenú kombináciu informačných a prevádzkových technológií môže ešte zhoršiť rastúce využívanie umelej inteligencie. Prepojenie týchto troch faktorov dramaticky zvyšuje kyberbezpečnostné riziká. „Útok na IT infraštruktúru sa môže rýchlo rozšíriť do prostredia prevádzkových technológií, čo môže viesť k zastaveniu výroby alebo poškodeniu zariadení,“ popisuje scenár kyberbezpečnostný expert Ivan Kopáčik.
Systémy, ktoré využívajú AI, môžu byť zneužité na automatizované útoky alebo manipuláciu rozhodovania. Nezabezpečené AI modely môžu byť ovplyvnené falošnými vstupmi, čo môže viesť k nesprávnym reakciám v riadiacich procesoch.
V globálnom priemysle pozorujeme duálny trend - technologický aj personálny. “Implementácia post-kvantovej kryptografie a bezpečnostných systémov na báze AI ide ruka v ruke s budovaním špecializovaných tímov kybernetických expertov,” dodáva Matej Michalko, predseda dozornej rady Asociácie kritickej infraštruktúry Slovenskej republiky.
Treba ísť ďalej
O bezpečnostných požiadavkách je nutné školiť tímy, ktoré technológie implementujú aj tímy, ktoré sa o ne starajú. Toto široké spektrum zahŕňa integrátorov, dodávateľov, pracovníkov oddelenia plánovania aj údržieb.
Už pri zavádzaní prevádzkových technológií alebo ich obmene je potrebné pamätať aj na ich zabezpečenie. Napríklad v rámci nasadzovania urobiť takzvaný hardening, čiže niečo ako posilnenie infraštruktúry a myslieť na antivírusovú ochranu, kde to je vhodné. Tu Marián Klačo opäť pripomína mantru pre výber prevádzkových technológií Security by design.
Varovanie
- 96 percent kybernetických útokov v roku 2024 zneužilo zraniteľnosti, ktoré boli známe už predtým a mali aktualizácie k dispozícii
- simulované útoky na zdravotnícke zariadenia ukázali 71 percent kompromitovaných zariadení kvôli zraniteľnostiam starším viac než dva roky
Zdroj: „Sú už všade. Zbierajú, analyzujú, posielajú a ukladajú dáta. A bezpečnosť?” HN špeciál, 24 apríl, 2025. https://hnonline.sk/hn-special/96208291-su-uz-vsade-zbieraju-analyzuju-posielaju-a-ukladaju-data-a-bezpecnost.
Dostupné 25. 4. 2025