

Kybernetická bezpečnosť na Slovensku: Ako sa chrániť pred rastúcimi hrozbami?
30. marca 2025
Kybernetická bezpečnosť je v súčasnosti veľmi dôležitým témou, najmä na Slovensku. V uplynulých mesiacoch sa krajina stretla so zvýšeným počtom kybernetických útokov. Priemerná evidencia ukazuje, že organizácie v krajine čelili približne 1443 útokom týždenne. Tieto útoky, ktoré sú často automatizované, využívajú robotické nástroje na testovanie zraniteľností.
V diskusii o týchto útokoch sa objavuje aj potreba ochrany a zabezpečenia voči takýmto hrozbám. Rôzne firmy, od malých podnikov po veľké korporácie, musia brať vážne ochranu svojich údajov. Predstavitelia kybernetickej bezpečnosti upozorňujú, že útoky môžu viesť nielen k finančným stratám, ale aj k poškodeniu povesti a dôveryhodnosti organizácií.
Slovensko čelí týždenne tisícom kybernetických útokov. Ochrana údajov je nevyhnutná pre prevádzku firiem. Kybernetická bezpečnosť vyžaduje dodržiavanie legislatívy a regulácií.
Štatistiky a zraniteľnosti
V posledných šiestich mesiacoch Slovensko zaznamenalo priemerne 1 443 kybernetických útokov týždenne na jednu organizáciu. Tieto útoky sú väčšinou automatizované, pričom útočníci používajú rôzne robotické nástroje a botnety na testovanie zraniteľností v systémoch. Cieľom útočníkov je primárne získať peniaze alebo citlivé údaje, ktoré môžu byť následne zneužité.
Zisk z týchto útokov môže zahŕňať nielen finančné prostriedky, ale aj získanie osobných alebo obchodných informácií. Ak dôjde k útoku, organizácie často strácajú kredibilitu a reputáciu tým, že nie sú schopné zabezpečiť ochranu dát svojich zamestnancov či klientov.
Typy útokov a ciele zločincov
Kybernetickí zločinci cieľujú na rôzne organizácie a používajú rôznorodé metódy. Medzi bežné typy útokov patrí ransomware - útočníci zašifrujú dáta a požadujú výkupné na ich odomknutie. Phishing je pokus o získanie dôverných informácií prostredníctvom podvodných emailov. DDoS útoky preťažujú servery s cieľom narušiť služby.
Dôležité je, že všetky organizácie, bez ohľadu na veľkosť, sú potenciálnym cieľom. Organizácie môžu prichádzať o peniaze, dáta, alebo dokonca o dôveru svojich klientov, čo má dlhodobé negatívne následky.
Reputácia a ochrana údajov
Slovensko sa stretáva s vysokým počtom kybernetických útokov, priemerne 1443 za týždeň na jednu organizáciu. Tieto útoky sú často automatizované a zameriavajú sa na testovanie zraniteľností. Útočníci majú rôzne ciele, vrátane získania citlivých informácií ako sú osobné údaje zamestnancov a klientov.
Je dôležité, aby organizácie chránili svoju reputáciu a údaje. Zneužitie informácií môže viesť k strate kredibility a obrazom, čo je obzvlášť závažné pre firmy, ktoré spracovávajú veľké objemy osobných údajov. Napríklad, ak by firma zmenila banku a útočník by poslal falošný email, mohol by spôsobiť výrazné škody pre všetky zúčastnené strany.
Prevencia a nápravné opatrenia
Pre ochranu pred kybernetickými hrozbami je nutné mať silné zabezpečenie. Existujú medzinárodné smernice ako NIS2, ktoré vytvárajú rámec pre kybernetickú bezpečnosť. Každý štát si musí prispôsobiť požiadavky týchto smerníc do svojich vlastných právnych predpisov. Slovenské zákony o kybernetickej bezpečnosti sa môžu líšiť od iných krajín, no ich implementácia bola jedna z najlepších v Európe. Firmy by mali pravidelne aktualizovať svoje bezpečnostné postupy a školenia zamestnancov, aby predišli útokom a zabezpečili ochranu svojich údajov.
Porovnanie s inými krajinami
Slovensko sa stretáva s priemerne 1443 kybernetickými útokmi týždenne na jednu organizáciu. Útočníci v rámci týchto útokov často používajú automatizované systémy, ktoré skúmajú zraniteľnosti v organizáciách. Každá krajina čelí kybernetickým hrozbám, no intenzita útokov sa líši. Napríklad vo vyspelejších krajinách, ako sú Nemecko a Spojené štáty, sú krádeže identít oveľa bežnejšie ako na Slovensku.
Okrem toho sa krajiny líšia aj v prístupoch k ochrane údajov a kybernetickej bezpečnosti. Na Slovensku, aj keď nie sú útoky tak časté, je dôležité, aby sa organizácie zabezpečili voči rizikám. Identita a dobre spravované údaje sú kľúčové pre ochranu reputácie firiem.
Medzinárodná spolupráca
Európska únia sa snaží zjednotiť prístupy k kybernetickej bezpečnosti prostredníctvom smernice NIS 2. Každá krajina si musí prispôsobiť zákony podľa tejto smernice, čo vedie k odlišným implementáciám v jednotlivých štátoch. Slovensko má povesť dobrej transpozície tejto smernice, čo pomáha zlepšiť jeho kybernetickú bezpečnosť.
V spolupráci s ďalšími členskými štátmi môže Slovakia zdieľať informácie a skúsenosti, čo posilňuje kolektívnu obranu proti kybernetickým hrozbám. Vzhľadom na vývoj by malo Slovensko zostavať flexibilné a aktuálne v súvislosti s novými normami ako NIS 3, ktoré prichádzajú s novými požiadavkami a normami.
Smernica NIS a transpozícia do národného zákona
Európa zaviedla smernicu NIS, ktorá sa nahradila vylepšenou verziou NIS 2. Toto opatrenie je dôležité pre ochranu proti kybernetickým hrozbám. Každý štát musí vytvoriť vlastný zákon, ktorý premietne požiadavky smernice NIS 2 do národného práva. To znamená, že slovenský zákon o kybernetickej bezpečnosti bude odlišný od tých, ktoré platia v iných krajinách, ako sú Česká republika či Rakúsko.
Smernica NIS 2 zabezpečuje rámec pre kybernetickú bezpečnosť v EÚ. Každý členský štát musí predložiť vlastný zákon, pričom slovenská transpozícia bola medzi najlepšími v Európe.
Aktualizácie a rozšírenie právnych noriem
Smernica NIS 2 rozšírila počet organizácií, ktoré musia dodržiavať bezpečnostné opatrenia. Predtým sa to netýkalo výrobných podnikov, ako sú automobilky, ktoré sú v Slovensku veľmi významné. V súčasnosti sú potrebné kroky na ochranu aj v týchto sektoroch.
Kľúčové zmeny v NIS 2: viac organizácií podlieha regulácii, uohľadňuje špecifiká priemyslu, ako je automobilový sektor, naplánované aktualizácie smernice NIS 3 pre adaptáciu na nové hrozby.
Sektor výroby a automobilový priemysel
Na Slovensku sa kybernetické útoky dotýkajú aj sektora výroby, predovšetkým automobilového priemyslu. Tento sektor je jedným z najvýznamnejších v krajine. Existuje tu približne 200 firiem, ktoré sú zapojené do výrobného reťazca. Tieto spoločnosti zamestnávajú veľký počet ľudí a spracovávajú množstvo citlivých údajov.
Výrobcovia automobilov a dodávatelia sú často cieľom automatizovaných útokov. Tieto útoky sa snažia získať prístup k citlivým informáciám alebo narušiť výrobné procesy. Útočníci sa zameriavajú na zraniteľnosti v systémoch, aby získali finančné alebo iné výhody.
Dôsledky na stredné a veľké podniky
Stredné a veľké podniky v automobilovom priemysle čelí vážnym výzvam kvôli kybernetickým hrozbám. Dôsledky útokov môžu viesť k strate kredibility a dôvery od zákazníkov. Keď dôjde k narušeniu bezpečnosti, spoločnosti musia čeliť škodám na svojej povesť, čo môže mať dlhodobé efekty na ich obchodovanie.
Navyše, firmy musia investovať do ochrany pred takýmito hrozbami. To môže zahŕňať implementáciu nových technológií a školenie zamestnancov v oblasti kybernetickej bezpečnosti. Aj keď náklady na ochranu môžu byť vysoké, prevencia pred kybernetickými útokmi je nevyhnutná pre udržanie stability a úspechu v tomto rasteckom priemysle.
Pripravované nástroje a inovácie
Slovensko čelí častým kybernetickým útokom. V priemere ide o 1443 útokov týždenne na jednu organizáciu. Tieto útoky sú väčšinou automatizované, kde botnety testujú zraniteľnosti systémov. Cieľom útočníkov je získať cenné údaje, peniaze, alebo získať kontrolu nad systémami. Útoky môžu mať rôzne formy, vrátane zašifrovania dát a žiadania výkupného.
Organizácie, ktoré sa stávajú obete, prichádzajú o dôveryhodnosť. Aj malé firmy, ktoré spravujú osobné údaje zamestnancov a klientov, sú v ohrození. Je dôležité si tieto faktory uvedomiť a zabezpečiť sa pred potenciálnymi hrozbami.
V Európe platia smernice, ako NIS 2, ktoré definujú požiadavky na kybernetickú bezpečnosť. Každý štát implementuje tieto požiadavky inak, čo vedie k rozmanitosti v právnych predpisoch. Nové nariadenia rozširujú povinnosti aj na výrobný sektor, vrátane automobiliek.
Pripravujú sa aj nové nástroje a prístupy k ochrane pred hrozbami. Tento proces je nevyhnutný, aby sa organizácie udržali v bezpečí pred stále sa vyvíjajúcimi kybernetickými hrozbami.
Zdroj: Ministerstvo dopravy SR. 2025. “DOPRAVA BUDE BEZPEČNEJŠIA.” YouTube, marec 23, 2025. https://www.youtube.com/watch?v=NrbPAns7o5A. Dostupné: 27. 3. 2025
Kybernetické útoky na Slovensku
Slovensko čelí týždenne tisícom kybernetických útokov. Ochrana údajov je nevyhnutná pre prevádzku firiem. Kybernetická bezpečnosť vyžaduje dodržiavanie legislatívy a regulácií.
Štatistiky a zraniteľnosti
V posledných šiestich mesiacoch Slovensko zaznamenalo priemerne 1 443 kybernetických útokov týždenne na jednu organizáciu. Tieto útoky sú väčšinou automatizované, pričom útočníci používajú rôzne robotické nástroje a botnety na testovanie zraniteľností v systémoch. Cieľom útočníkov je primárne získať peniaze alebo citlivé údaje, ktoré môžu byť následne zneužité.
Zisk z týchto útokov môže zahŕňať nielen finančné prostriedky, ale aj získanie osobných alebo obchodných informácií. Ak dôjde k útoku, organizácie často strácajú kredibilitu a reputáciu tým, že nie sú schopné zabezpečiť ochranu dát svojich zamestnancov či klientov.
Typy útokov a ciele zločincov
Kybernetickí zločinci cieľujú na rôzne organizácie a používajú rôznorodé metódy. Medzi bežné typy útokov patrí ransomware - útočníci zašifrujú dáta a požadujú výkupné na ich odomknutie. Phishing je pokus o získanie dôverných informácií prostredníctvom podvodných emailov. DDoS útoky preťažujú servery s cieľom narušiť služby.
Dôležité je, že všetky organizácie, bez ohľadu na veľkosť, sú potenciálnym cieľom. Organizácie môžu prichádzať o peniaze, dáta, alebo dokonca o dôveru svojich klientov, čo má dlhodobé negatívne následky.
Zabezpečenie proti kybernetickým hrozbám
Reputácia a ochrana údajov
Slovensko sa stretáva s vysokým počtom kybernetických útokov, priemerne 1443 za týždeň na jednu organizáciu. Tieto útoky sú často automatizované a zameriavajú sa na testovanie zraniteľností. Útočníci majú rôzne ciele, vrátane získania citlivých informácií ako sú osobné údaje zamestnancov a klientov.
Je dôležité, aby organizácie chránili svoju reputáciu a údaje. Zneužitie informácií môže viesť k strate kredibility a obrazom, čo je obzvlášť závažné pre firmy, ktoré spracovávajú veľké objemy osobných údajov. Napríklad, ak by firma zmenila banku a útočník by poslal falošný email, mohol by spôsobiť výrazné škody pre všetky zúčastnené strany.
Prevencia a nápravné opatrenia
Pre ochranu pred kybernetickými hrozbami je nutné mať silné zabezpečenie. Existujú medzinárodné smernice ako NIS2, ktoré vytvárajú rámec pre kybernetickú bezpečnosť. Každý štát si musí prispôsobiť požiadavky týchto smerníc do svojich vlastných právnych predpisov. Slovenské zákony o kybernetickej bezpečnosti sa môžu líšiť od iných krajín, no ich implementácia bola jedna z najlepších v Európe. Firmy by mali pravidelne aktualizovať svoje bezpečnostné postupy a školenia zamestnancov, aby predišli útokom a zabezpečili ochranu svojich údajov.
Globálny kontext kybernetickej bezpečnosti
Porovnanie s inými krajinami
Slovensko sa stretáva s priemerne 1443 kybernetickými útokmi týždenne na jednu organizáciu. Útočníci v rámci týchto útokov často používajú automatizované systémy, ktoré skúmajú zraniteľnosti v organizáciách. Každá krajina čelí kybernetickým hrozbám, no intenzita útokov sa líši. Napríklad vo vyspelejších krajinách, ako sú Nemecko a Spojené štáty, sú krádeže identít oveľa bežnejšie ako na Slovensku.
Okrem toho sa krajiny líšia aj v prístupoch k ochrane údajov a kybernetickej bezpečnosti. Na Slovensku, aj keď nie sú útoky tak časté, je dôležité, aby sa organizácie zabezpečili voči rizikám. Identita a dobre spravované údaje sú kľúčové pre ochranu reputácie firiem.
Medzinárodná spolupráca
Európska únia sa snaží zjednotiť prístupy k kybernetickej bezpečnosti prostredníctvom smernice NIS 2. Každá krajina si musí prispôsobiť zákony podľa tejto smernice, čo vedie k odlišným implementáciám v jednotlivých štátoch. Slovensko má povesť dobrej transpozície tejto smernice, čo pomáha zlepšiť jeho kybernetickú bezpečnosť.
V spolupráci s ďalšími členskými štátmi môže Slovakia zdieľať informácie a skúsenosti, čo posilňuje kolektívnu obranu proti kybernetickým hrozbám. Vzhľadom na vývoj by malo Slovensko zostavať flexibilné a aktuálne v súvislosti s novými normami ako NIS 3, ktoré prichádzajú s novými požiadavkami a normami.
Regulácie a legislatíva
Smernica NIS a transpozícia do národného zákona
Európa zaviedla smernicu NIS, ktorá sa nahradila vylepšenou verziou NIS 2. Toto opatrenie je dôležité pre ochranu proti kybernetickým hrozbám. Každý štát musí vytvoriť vlastný zákon, ktorý premietne požiadavky smernice NIS 2 do národného práva. To znamená, že slovenský zákon o kybernetickej bezpečnosti bude odlišný od tých, ktoré platia v iných krajinách, ako sú Česká republika či Rakúsko.
Smernica NIS 2 zabezpečuje rámec pre kybernetickú bezpečnosť v EÚ. Každý členský štát musí predložiť vlastný zákon, pričom slovenská transpozícia bola medzi najlepšími v Európe.
Aktualizácie a rozšírenie právnych noriem
Smernica NIS 2 rozšírila počet organizácií, ktoré musia dodržiavať bezpečnostné opatrenia. Predtým sa to netýkalo výrobných podnikov, ako sú automobilky, ktoré sú v Slovensku veľmi významné. V súčasnosti sú potrebné kroky na ochranu aj v týchto sektoroch.
Kľúčové zmeny v NIS 2: viac organizácií podlieha regulácii, uohľadňuje špecifiká priemyslu, ako je automobilový sektor, naplánované aktualizácie smernice NIS 3 pre adaptáciu na nové hrozby.
Vplyv na priemysel
Na Slovensku sa kybernetické útoky dotýkajú aj sektora výroby, predovšetkým automobilového priemyslu. Tento sektor je jedným z najvýznamnejších v krajine. Existuje tu približne 200 firiem, ktoré sú zapojené do výrobného reťazca. Tieto spoločnosti zamestnávajú veľký počet ľudí a spracovávajú množstvo citlivých údajov.
Výrobcovia automobilov a dodávatelia sú často cieľom automatizovaných útokov. Tieto útoky sa snažia získať prístup k citlivým informáciám alebo narušiť výrobné procesy. Útočníci sa zameriavajú na zraniteľnosti v systémoch, aby získali finančné alebo iné výhody.
Dôsledky na stredné a veľké podniky
Stredné a veľké podniky v automobilovom priemysle čelí vážnym výzvam kvôli kybernetickým hrozbám. Dôsledky útokov môžu viesť k strate kredibility a dôvery od zákazníkov. Keď dôjde k narušeniu bezpečnosti, spoločnosti musia čeliť škodám na svojej povesť, čo môže mať dlhodobé efekty na ich obchodovanie.
Navyše, firmy musia investovať do ochrany pred takýmito hrozbami. To môže zahŕňať implementáciu nových technológií a školenie zamestnancov v oblasti kybernetickej bezpečnosti. Aj keď náklady na ochranu môžu byť vysoké, prevencia pred kybernetickými útokmi je nevyhnutná pre udržanie stability a úspechu v tomto rasteckom priemysle.
Budúcnosť kybernetickej bezpečnosti
Pripravované nástroje a inovácie
Slovensko čelí častým kybernetickým útokom. V priemere ide o 1443 útokov týždenne na jednu organizáciu. Tieto útoky sú väčšinou automatizované, kde botnety testujú zraniteľnosti systémov. Cieľom útočníkov je získať cenné údaje, peniaze, alebo získať kontrolu nad systémami. Útoky môžu mať rôzne formy, vrátane zašifrovania dát a žiadania výkupného.
Organizácie, ktoré sa stávajú obete, prichádzajú o dôveryhodnosť. Aj malé firmy, ktoré spravujú osobné údaje zamestnancov a klientov, sú v ohrození. Je dôležité si tieto faktory uvedomiť a zabezpečiť sa pred potenciálnymi hrozbami.
V Európe platia smernice, ako NIS 2, ktoré definujú požiadavky na kybernetickú bezpečnosť. Každý štát implementuje tieto požiadavky inak, čo vedie k rozmanitosti v právnych predpisoch. Nové nariadenia rozširujú povinnosti aj na výrobný sektor, vrátane automobiliek.
Pripravujú sa aj nové nástroje a prístupy k ochrane pred hrozbami. Tento proces je nevyhnutný, aby sa organizácie udržali v bezpečí pred stále sa vyvíjajúcimi kybernetickými hrozbami.
Zdroj: Ministerstvo dopravy SR. 2025. “DOPRAVA BUDE BEZPEČNEJŠIA.” YouTube, marec 23, 2025. https://www.youtube.com/watch?v=NrbPAns7o5A. Dostupné: 27. 3. 2025
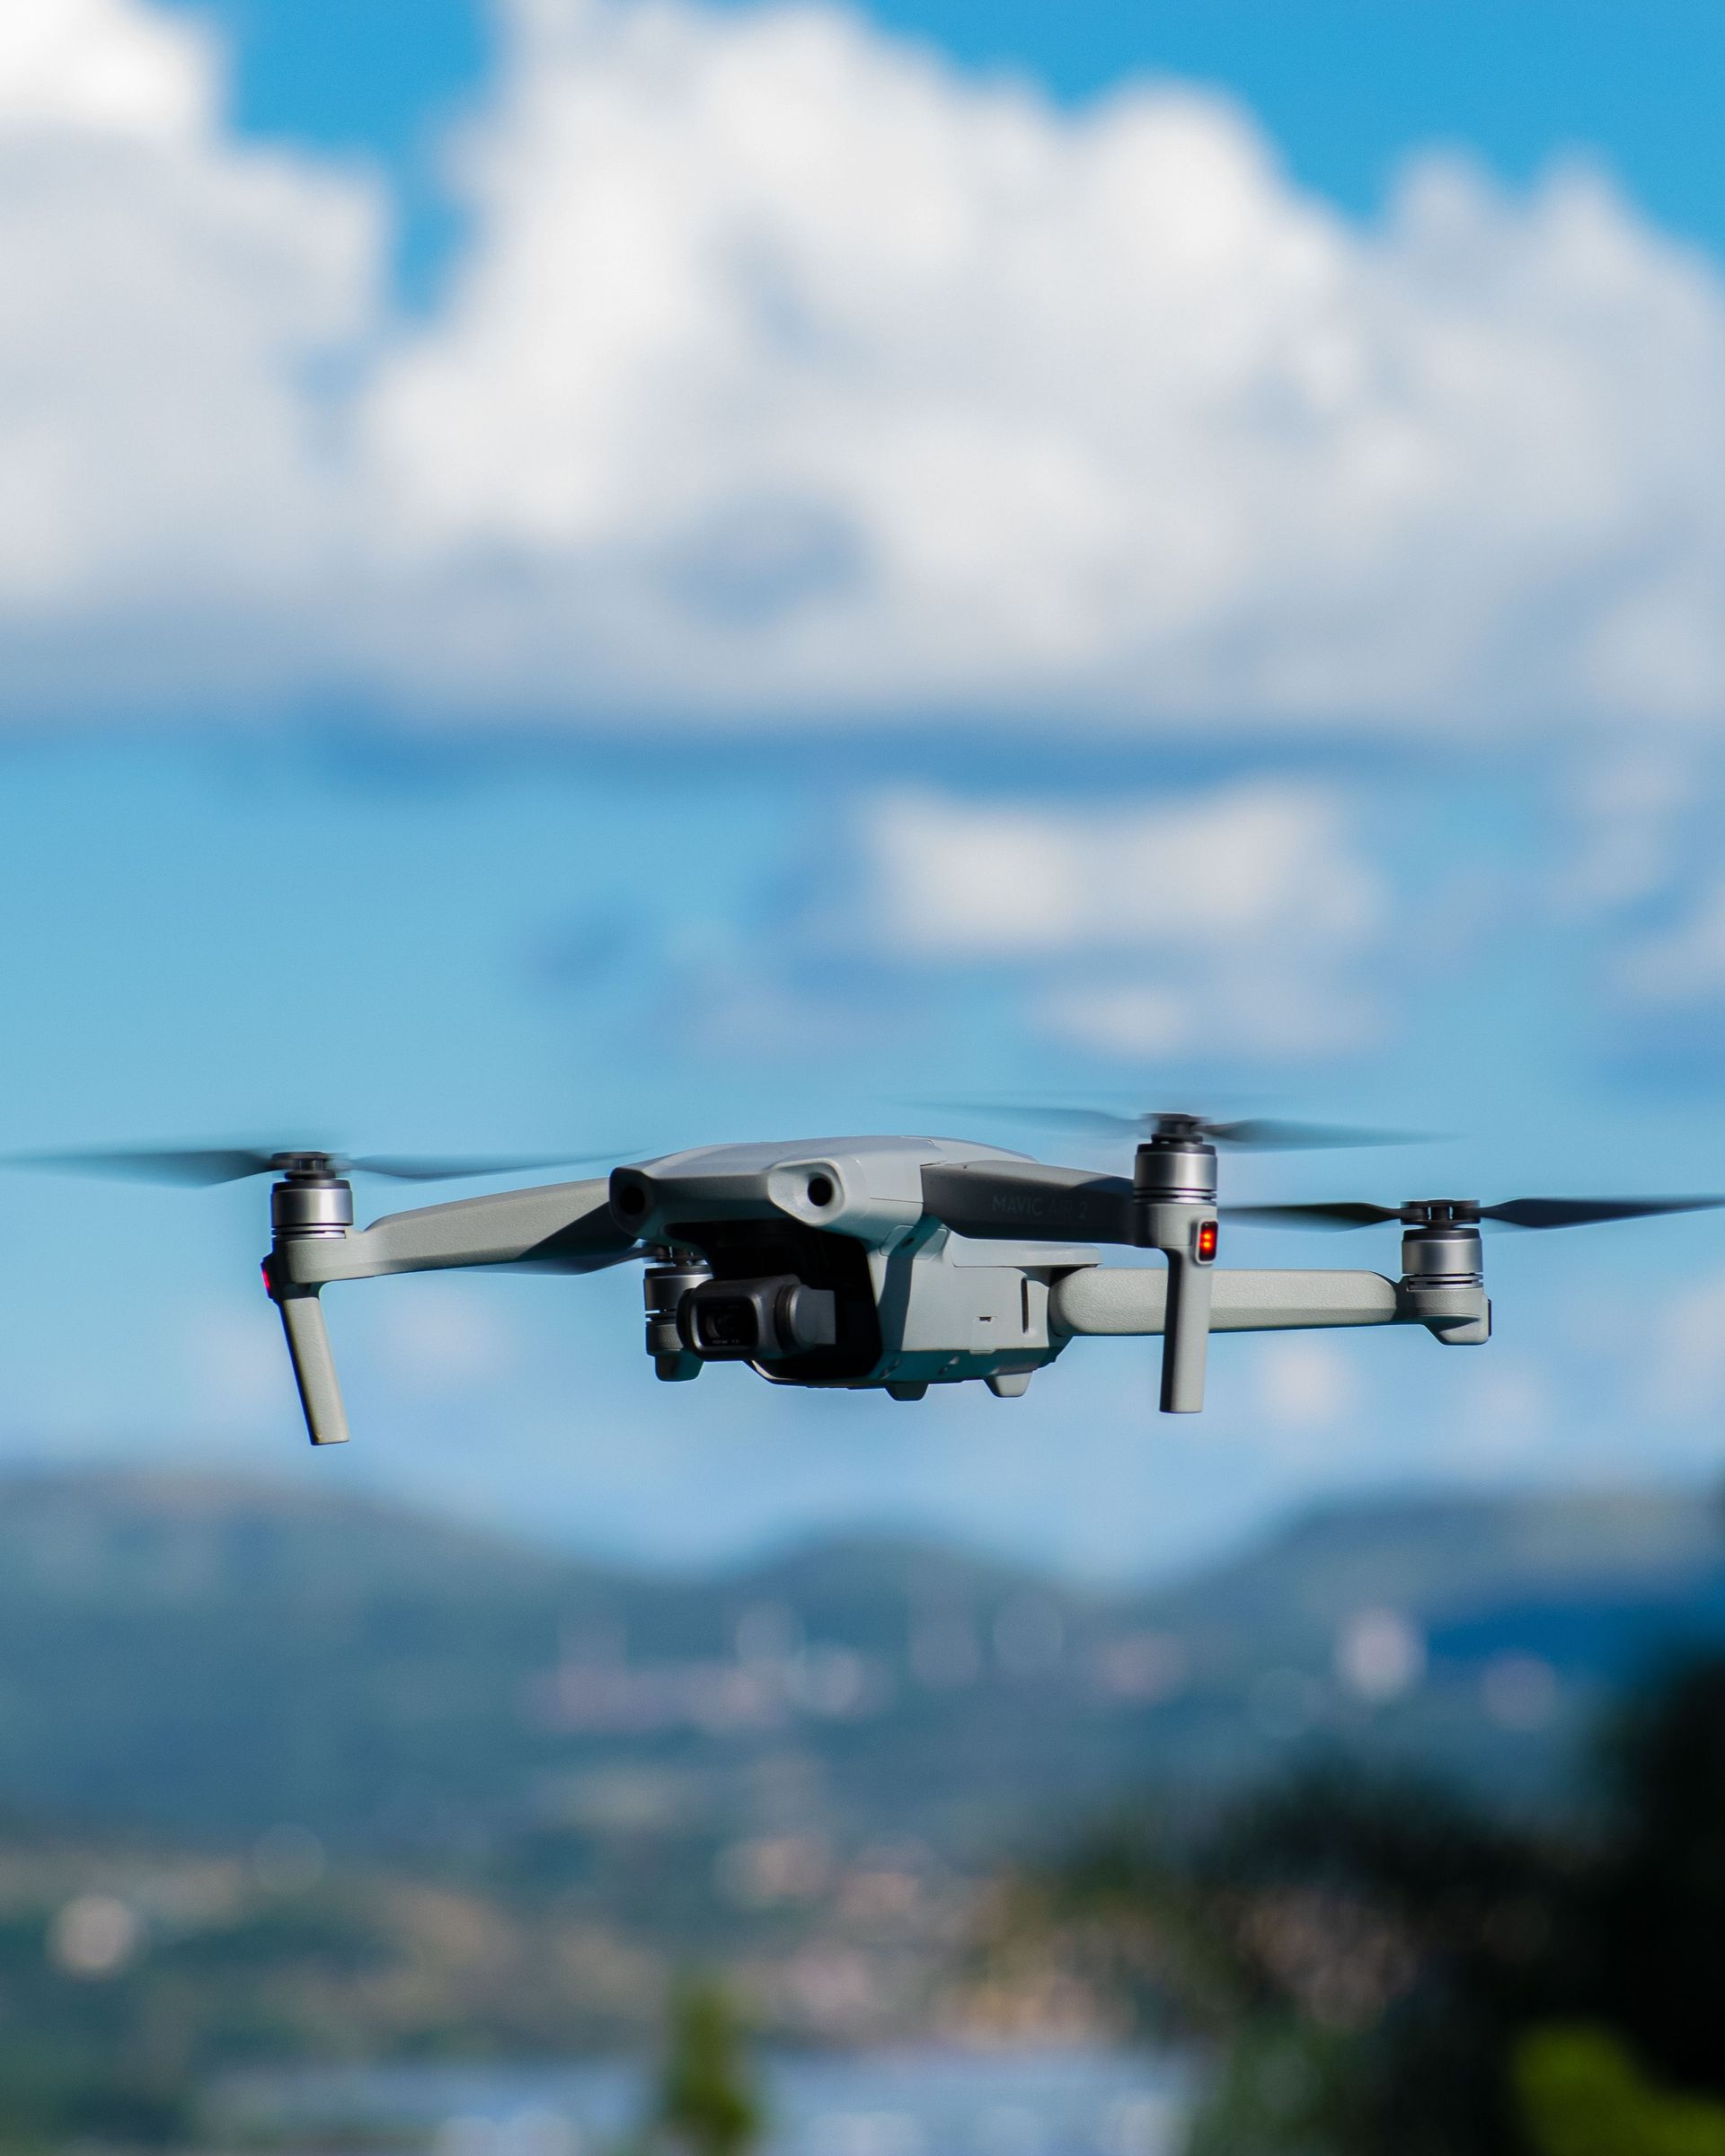
A drone flying over a power plant, airport or water facility does not have to cause any physical damage to disrupt its operations. It may be enough for it to appear in the wrong place at the wrong time, while the critical entity has no idea what it is doing there. This is precisely why attention in Europe is shifting from technologies designed to neutralise drones to something less visible: the ability of critical entities to detect an incident in time, assess it correctly and manage it without unnecessary losses.
Dron nad elektrárňou, letiskom alebo vodárenským objektom nemusí nič poškodiť, aby narušil jeho fungovanie. Stačí, že sa objaví v nesprávnom čase na nesprávnom mieste a kritický subjekt nevie, čo tam robí. Práve preto sa pozornosť v Európe presúva od samotných technológií na zneškodnenie dronov k niečomu menej viditeľnému: k schopnosti kritických subjektov incident včas zachytiť, správne vyhodnotiť a zvládnuť bez zbytočných strát.
A series of expert articles by the Critical Infrastructure Association of the Slovak Republic on essential services under Annex No. 1 to Act No. 367/2024 Coll. on Critical Infrastructure
Séria odborných článkov Asociácie kritickej infraštruktúry Slovenskej republiky o základných službách podľa prílohy č. 1 zákona č. 367/2024 Z. z. o kritickej infraštruktúre
The incident at the primary school in Staškov brings back a topic that deserves continuous attention, not just attention in the aftermath of an incident. The protection of soft targets should form part of a systematic security policy, with clearly defined measures, responsibilities and preparedness for various types of threats.
Udalosť v základnej škole v Staškove pripomína tému, ktorá si zaslúži pozornosť priebežne, nie až po incidente. Ochrana mäkkých cieľov by mala byť súčasťou systematickej bezpečnostnej politiky, s jasne nastavenými opatreniami, zodpovednosťami a pripravenosťou na rôzne typy hrozieb.
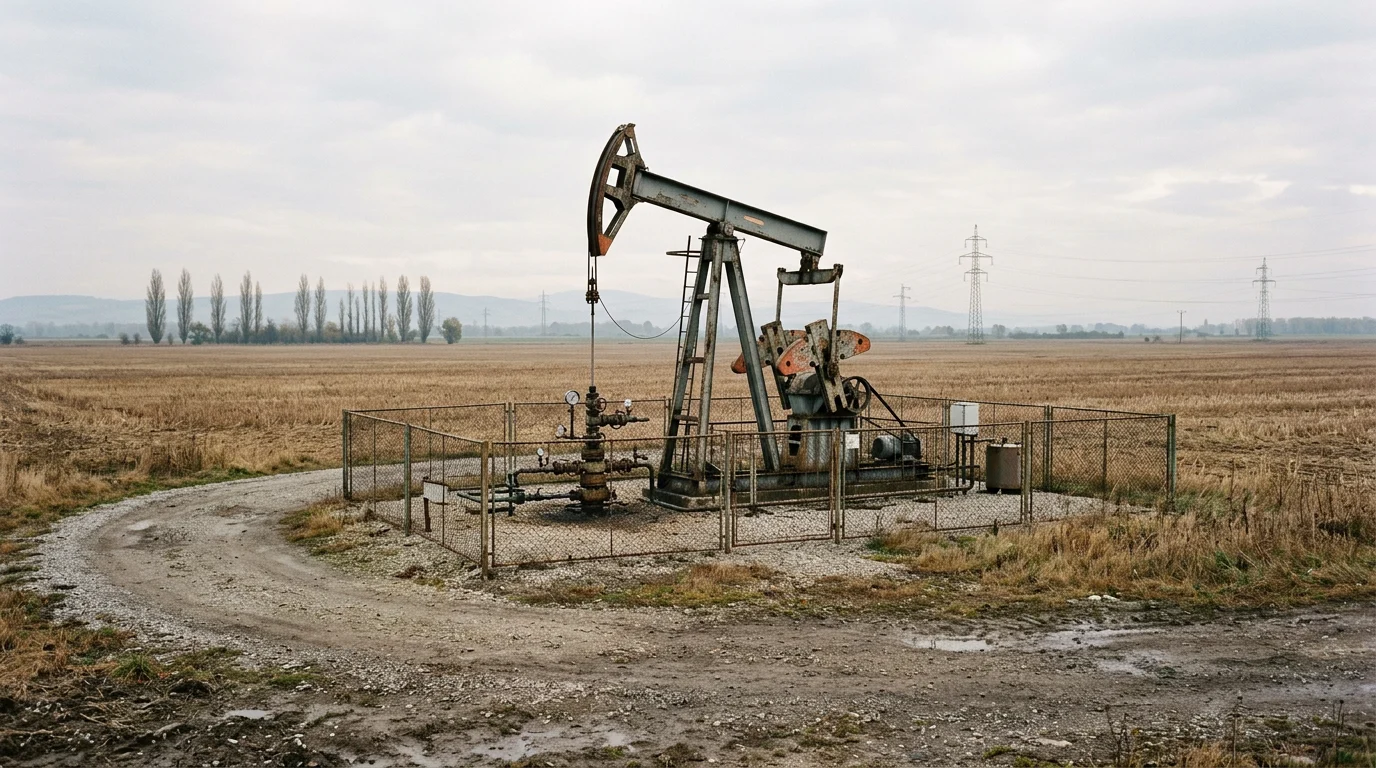
We are continuing the series of expert articles by the Critical Infrastructure Association of the Slovak Republic, in which we gradually introduce the individual essential services listed in Annex No. 1 to Act No. 367/2024 Coll. on Critical Infrastructure. Having covered the operation of pipelines for the transport of crude oil and motor fuels, today we move one step upstream to a service that stands at the very beginning of the entire oil chain: crude oil extraction.
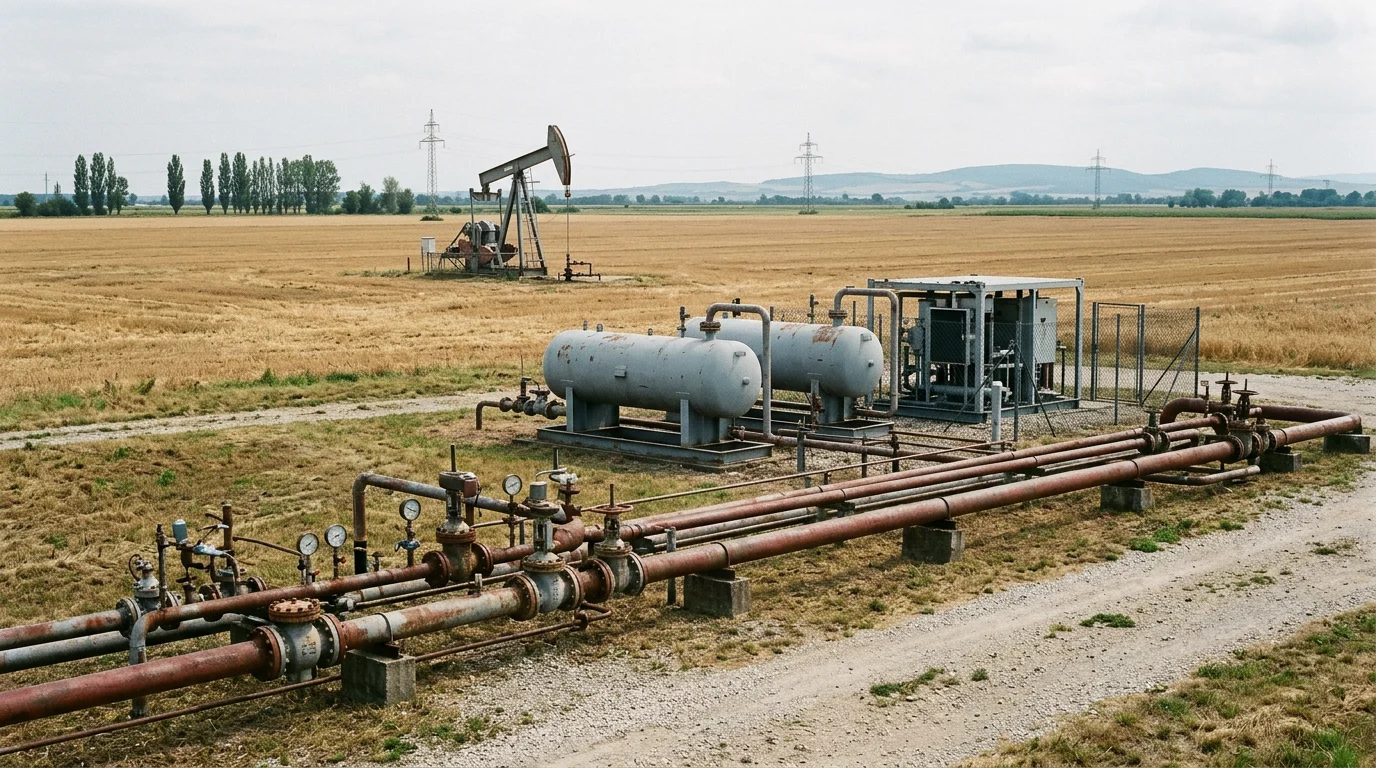
Pokračujeme v sérii odborných článkov Asociácie kritickej infraštruktúry Slovenskej republiky, v ktorej postupne predstavujeme jednotlivé základné služby uvedené v prílohe č. 1 zákona č. 367/2024 Z. z. o kritickej infraštruktúre. Po tom, ako sme sa venovali prevádzkovaniu potrubí na prepravu ropy a pohonných látok, sa dnes posúvame o krok proti prúdu k službe, ktorá stojí úplne na začiatku celého ropného reťazca: ťažbe ropy.
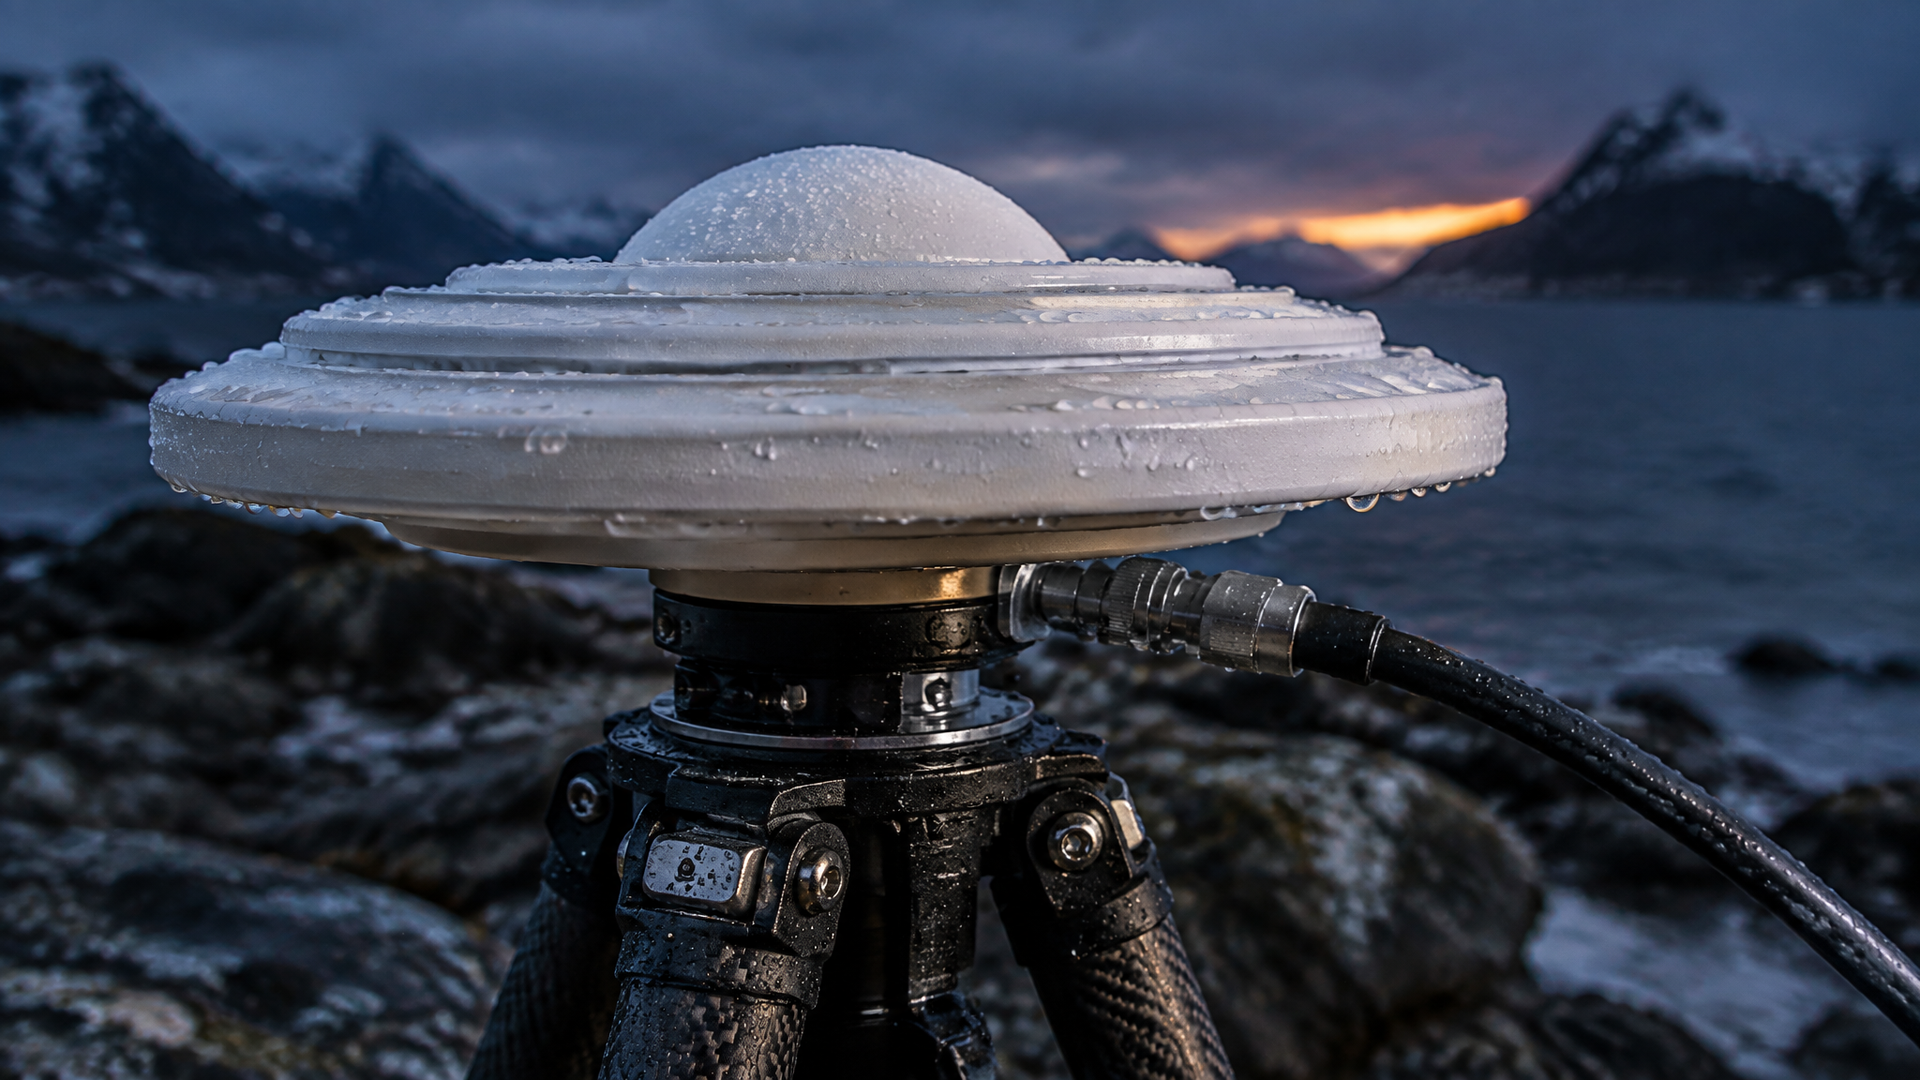
On 16 September 2026, a test carried out in Norway demonstrated a new dimension of satellite navigation security. Europe’s Galileo system was tested under so-called spoofing conditions — a situation in which a receiver is fed a fake signal and may therefore receive incorrect information about its position.
16. septembra 2026 sa v Nórsku uskutočnil test, ktorý ukázal nový rozmer bezpečnosti satelitnej navigácie. Európsky systém Galileo bol testovaný v podmienkach tzv. Spoofingu, teda situácie, pri ktorej je prijímaču podstrčený falošný signál a ten môže dostať nesprávnu informáciu o svojej polohe.