


Riskantne o riziku
27. marca 2025
(a podobných pojmoch)
doc. Ing. Jaroslav Sivák, CSc., MBA
1. Úvod
Článok sa zaoberá úvahami nad základnými pojmami bežnými v bezpečnostnej praxi. Za základné pojmy v bezpečnostnej praxi považujeme „aktíva“, „riziko“, „ohrozenie“, „zraniteľnosť“, „odolnosť“ a ďalšie.
Prečo „riskantne“ o riziku a podobných pojmoch? Existuje veľký počet najrôznejších akademických prác, ktoré sa zaoberajú definíciou týchto pojmov. Sú známe terminologické slovníky, ktoré boli odsúhlasené oponentskými radami, právne normy Slovenskej republiky tiež narábajú s týmito pojmami. A predsa sa viaceré záväzné pramene líšia. Nemalou mierou sa o definície základných pojmov v bezpečnostnom manažmente zaslúžila aj Európska únia so svojimi orgánmi. Viaceré direktívy používajú svoje vlastné definície týchto pojmov. Často sa potom tieto „európske“ pojmy implementujú do našich noriem a do slovnej zásoby najmä krízových manažérov.
„Riskantne“ teda preto, že tvrdenia, ktoré obsahuje tento článok sa nemusia páčiť mojim vzácnym akademickým kolegom, pracovníkov najmä silových rezortov, ktorí tvorili a používajú terminologické slovníky (alebo nepoužívajú) a tvoria zákony a ostatné právne normy v oblasti bezpečnosti a mnohým iným.
V snahe vyjadriť niektorú skutočnosť čo možno najoriginálnejšie, sa do slovnej zásoby bezpečnostnej komunity dostanú slová ako napr. „vektor útoku“. Určite, keď sa posnažíme, nájdeme analógiu s matematickou definíciou „vektor“. Len či to je potrebné...
Nie je dôležité, či daný pojem etymologicky, gramaticky, významovo a inak, je ten najsprávnejší. Dôležité je, aby komunita, ktorá v bezpečnostnom manažmente pôsobí si vzájomne rozumela a by sme si pod daným pojmov vedeli čo najvernejšie predstaviť to, čo autor ním chcel vyjadriť a v konečnom dôsledku to, čo popisuje.
2. Základná bezpečnostná pravda
Základnou bezpečnostnou pravdou, na ktorej sa zhodla väčšina zainteresovaných je, že RIZIKO je pravdepodobnosť (resp. miera), že HROZBA využije ZRANITEĽNOSŤ AKTÍVA a spôsobí na neho DOPAD.
Táto formulácia vyjadruje, že sa snažíme vyjadriť vhodnú interpretáciu miery, ktorá bude čo najvernejšie popisovať, čo sa môže stať (a stane), keď premenné tohto funkcionálu 1 dosiahnu určité hodnoty. Riziko môžeme chápať ako pravdepodobnosť, alebo inú hodnotu v metrike, ktorú si zvolíme a ktorá bude korešpondovať s objektívnou realitou a dovolí nám vyslovovať súdy o hodnote – miere dopadov, ktoré nám hrozia.
Základná bezpečnostná pravda zahŕňa vonkajšie aj vnútorné podmienky vzniku bezpečnostnej udalosti. Vonkajšia podmienka je HROZBA. Vnútorná podmienka je ZRANITEĽNOSŤ. Subjektom procesu je AKTÍVUM, ktoré je vystavené HROZBE a je ZRANITEĽNÉ. Výsledkom útoku HROZBY, ktorá využila ZRANITEĽNOSŤ a pôsobí na AKTÍVUM je DOPAD. Pri podrobnejšom skúmaní procesov bezpečnostnej udalosti by sme dospeli ku ďalším pojmom, ako napr. ODOLNOSŤ.
Vychádzajme z pojmu BEZPEČNOSŤ. BEZPEČNOSŤ je cit.: “Stav spoločenského, prírodného, technického, technologického systému alebo iného systému, ktorý v konkrétnych vnútorných a vonkajších podmienkach umožňuje plnenie určených funkcií a ich rozvoj v záujme človeka a spoločnosti“ 2 . Kritická poznámka: BEZPEČNOSŤ nemôže byť stav! Je to dynamický proces, ktorého parametre sú pravdepodobnostného charakteru. Je to teda PROCES. Bezpečnosť je proces, ktorý má určité hranice minimálnej a maximálne reálne dosiahnuteľnej bezpečnosti. To znamená, že existuje nenulová tolerancia narušenia nominálneho stavu. Systém musí byť projektovaný a vyhotovený (usporiadaný) tak, aby dokázal fungovať aj pri vychýlení z tohto rovnovážneho stavu v rozsahu vyššie uvedených min a max hodnôt. Tieto faktory môžeme nazvať ako ODOLNOSŤ 3 .
V ďalšom texte budeme polemizovať o časti základnej bezpečnostnej pravdy o pojme RIZIKO.
3. Riziko
Keď si vypožičiame bonmot o tom, čo je to inteligencia, že je to to, čo sa meria inteligenčným kvocientom, potom riziko je to, čo určíme rizikovou analýzou.
Riziko je cit.: „Miera ohrozenia vyjadrená pravdepodobnosťou vzniku nežiaduceho javu a jeho dôsledkami“ 4 . Ďalšia definícia cit.: „Rizikom (rozumieme) potenciál straty alebo narušenia v dôsledku kybernetického bezpečnostného incidentu vyjadrený ako kombinácia rozsahu takejto straty alebo narušenia a pravdepodobnosti výskytu kybernetického bezpečnostného incidentu“ 5 . V tejto vete je merateľnou premennou iba „pravdepodobnosť výskytu...“. Ostatok je nemerateľný. Ako je potom možné stanoviť riziko v oblasti napr. kybernetickej bezpečnosti?
Existujú odvážnejšie definície, z ktorých pravdepodobne pramení aj vyššie popísané tvrdenie:
Článok sa zaoberá úvahami nad základnými pojmami bežnými v bezpečnostnej praxi. Za základné pojmy v bezpečnostnej praxi považujeme „aktíva“, „riziko“, „ohrozenie“, „zraniteľnosť“, „odolnosť“ a ďalšie.
Prečo „riskantne“ o riziku a podobných pojmoch? Existuje veľký počet najrôznejších akademických prác, ktoré sa zaoberajú definíciou týchto pojmov. Sú známe terminologické slovníky, ktoré boli odsúhlasené oponentskými radami, právne normy Slovenskej republiky tiež narábajú s týmito pojmami. A predsa sa viaceré záväzné pramene líšia. Nemalou mierou sa o definície základných pojmov v bezpečnostnom manažmente zaslúžila aj Európska únia so svojimi orgánmi. Viaceré direktívy používajú svoje vlastné definície týchto pojmov. Často sa potom tieto „európske“ pojmy implementujú do našich noriem a do slovnej zásoby najmä krízových manažérov.
„Riskantne“ teda preto, že tvrdenia, ktoré obsahuje tento článok sa nemusia páčiť mojim vzácnym akademickým kolegom, pracovníkov najmä silových rezortov, ktorí tvorili a používajú terminologické slovníky (alebo nepoužívajú) a tvoria zákony a ostatné právne normy v oblasti bezpečnosti a mnohým iným.
V snahe vyjadriť niektorú skutočnosť čo možno najoriginálnejšie, sa do slovnej zásoby bezpečnostnej komunity dostanú slová ako napr. „vektor útoku“. Určite, keď sa posnažíme, nájdeme analógiu s matematickou definíciou „vektor“. Len či to je potrebné...
Nie je dôležité, či daný pojem etymologicky, gramaticky, významovo a inak, je ten najsprávnejší. Dôležité je, aby komunita, ktorá v bezpečnostnom manažmente pôsobí si vzájomne rozumela a by sme si pod daným pojmov vedeli čo najvernejšie predstaviť to, čo autor ním chcel vyjadriť a v konečnom dôsledku to, čo popisuje.
2. Základná bezpečnostná pravda
Základnou bezpečnostnou pravdou, na ktorej sa zhodla väčšina zainteresovaných je, že RIZIKO je pravdepodobnosť (resp. miera), že HROZBA využije ZRANITEĽNOSŤ AKTÍVA a spôsobí na neho DOPAD.
Táto formulácia vyjadruje, že sa snažíme vyjadriť vhodnú interpretáciu miery, ktorá bude čo najvernejšie popisovať, čo sa môže stať (a stane), keď premenné tohto funkcionálu 1 dosiahnu určité hodnoty. Riziko môžeme chápať ako pravdepodobnosť, alebo inú hodnotu v metrike, ktorú si zvolíme a ktorá bude korešpondovať s objektívnou realitou a dovolí nám vyslovovať súdy o hodnote – miere dopadov, ktoré nám hrozia.
Základná bezpečnostná pravda zahŕňa vonkajšie aj vnútorné podmienky vzniku bezpečnostnej udalosti. Vonkajšia podmienka je HROZBA. Vnútorná podmienka je ZRANITEĽNOSŤ. Subjektom procesu je AKTÍVUM, ktoré je vystavené HROZBE a je ZRANITEĽNÉ. Výsledkom útoku HROZBY, ktorá využila ZRANITEĽNOSŤ a pôsobí na AKTÍVUM je DOPAD. Pri podrobnejšom skúmaní procesov bezpečnostnej udalosti by sme dospeli ku ďalším pojmom, ako napr. ODOLNOSŤ.
Vychádzajme z pojmu BEZPEČNOSŤ. BEZPEČNOSŤ je cit.: “Stav spoločenského, prírodného, technického, technologického systému alebo iného systému, ktorý v konkrétnych vnútorných a vonkajších podmienkach umožňuje plnenie určených funkcií a ich rozvoj v záujme človeka a spoločnosti“ 2 . Kritická poznámka: BEZPEČNOSŤ nemôže byť stav! Je to dynamický proces, ktorého parametre sú pravdepodobnostného charakteru. Je to teda PROCES. Bezpečnosť je proces, ktorý má určité hranice minimálnej a maximálne reálne dosiahnuteľnej bezpečnosti. To znamená, že existuje nenulová tolerancia narušenia nominálneho stavu. Systém musí byť projektovaný a vyhotovený (usporiadaný) tak, aby dokázal fungovať aj pri vychýlení z tohto rovnovážneho stavu v rozsahu vyššie uvedených min a max hodnôt. Tieto faktory môžeme nazvať ako ODOLNOSŤ 3 .
V ďalšom texte budeme polemizovať o časti základnej bezpečnostnej pravdy o pojme RIZIKO.
3. Riziko
Keď si vypožičiame bonmot o tom, čo je to inteligencia, že je to to, čo sa meria inteligenčným kvocientom, potom riziko je to, čo určíme rizikovou analýzou.
Riziko je cit.: „Miera ohrozenia vyjadrená pravdepodobnosťou vzniku nežiaduceho javu a jeho dôsledkami“ 4 . Ďalšia definícia cit.: „Rizikom (rozumieme) potenciál straty alebo narušenia v dôsledku kybernetického bezpečnostného incidentu vyjadrený ako kombinácia rozsahu takejto straty alebo narušenia a pravdepodobnosti výskytu kybernetického bezpečnostného incidentu“ 5 . V tejto vete je merateľnou premennou iba „pravdepodobnosť výskytu...“. Ostatok je nemerateľný. Ako je potom možné stanoviť riziko v oblasti napr. kybernetickej bezpečnosti?
Existujú odvážnejšie definície, z ktorých pravdepodobne pramení aj vyššie popísané tvrdenie:
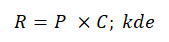
[1]
Predstavme si príklad podľa vzťahu [1]:
Pravdepodobnosť, že lietadlo „padne“ je 1 pád na 2 až 3 milióny letov (bez rozdielu vzdialenosti) 6 . Pravdepodobnosť nehody na jeden let je teda (počítajme variant, že 2 milióny letov):
- R je riziko,
- P pravdepodobnosť (probability), že bezpečnostný incident nastane,
- C miera dopadu (consequence) (často sa myslí iba „negatívneho“).
Predstavme si príklad podľa vzťahu [1]:
Pravdepodobnosť, že lietadlo „padne“ je 1 pád na 2 až 3 milióny letov (bez rozdielu vzdialenosti) 6 . Pravdepodobnosť nehody na jeden let je teda (počítajme variant, že 2 milióny letov):
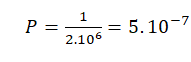
[2]
Ak by celková škoda vyčíslená v peniazoch (C) bola napr. 50 mil. peňazí (veľké lietadlo, veľa obetí, strata Goodwill leteckej spoločnosti...), potom podľa [1] by sme nemali si sadnúť do žiadneho lietadla.
Správne, vo vzťahu [1] chýba ďalší rozmer úvah a tým je čas . Pravdepodobnosť, že sa stane bezpečnostný incident musíme merať v čase, t.j. ak je pravdepodobnosť, že dôjde ku narušeniu napr. perimetra digitálneho sveta (kybernetickej bezpečnosti siete) napr. 0,5, oprávnene sa pýtame: „Za akú dobu“? Rozhodne vzťah [1] nie je ten najlepší. O niečo lepší by bol prístup Bayesovskej štatistiky, kde je riziko definované ako očakávaná hodnota stratovej funkcie. Ešte je tu oblasť financií, kde sa často používa Value at Risk (VaR), ktorý udáva maximálnu očakávanú stratu pri danej hladine spoľahlivosti.
V teórii pravdepodobnosti sa často spoliehame na tzv. rozloženie pravdepodobnosti výskytu nejakej hodnoty. V bezpečnostných aplikáciách je lepšie použiť Poissonove rozloženia ako Gaussove, lebo procesy bezpečnosti sú zaťažené „šumom“, t.j. pôsobí väčší počet faktorov, ktoré majú tiež pravdepodobnostný charakter.
Použime Poissonovský prístup (hľadáme pravdepodobnosť udalosti v čase):
Ak predpokladáme, že udalosť sa vyskytuje náhodne s priemernou intenzitou �55349;�57094; (počet udalostí za jednotku času), potom pravdepodobnosť, že udalosť sa stane práve k-krát za časový interval �55349;�56417;, je daná Poissonovým rozdelením:
Správne, vo vzťahu [1] chýba ďalší rozmer úvah a tým je čas . Pravdepodobnosť, že sa stane bezpečnostný incident musíme merať v čase, t.j. ak je pravdepodobnosť, že dôjde ku narušeniu napr. perimetra digitálneho sveta (kybernetickej bezpečnosti siete) napr. 0,5, oprávnene sa pýtame: „Za akú dobu“? Rozhodne vzťah [1] nie je ten najlepší. O niečo lepší by bol prístup Bayesovskej štatistiky, kde je riziko definované ako očakávaná hodnota stratovej funkcie. Ešte je tu oblasť financií, kde sa často používa Value at Risk (VaR), ktorý udáva maximálnu očakávanú stratu pri danej hladine spoľahlivosti.
V teórii pravdepodobnosti sa často spoliehame na tzv. rozloženie pravdepodobnosti výskytu nejakej hodnoty. V bezpečnostných aplikáciách je lepšie použiť Poissonove rozloženia ako Gaussove, lebo procesy bezpečnosti sú zaťažené „šumom“, t.j. pôsobí väčší počet faktorov, ktoré majú tiež pravdepodobnostný charakter.
Použime Poissonovský prístup (hľadáme pravdepodobnosť udalosti v čase):
Ak predpokladáme, že udalosť sa vyskytuje náhodne s priemernou intenzitou �55349;�57094; (počet udalostí za jednotku času), potom pravdepodobnosť, že udalosť sa stane práve k-krát za časový interval �55349;�56417;, je daná Poissonovým rozdelením:
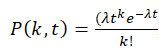
[3]
Pomocou tohto matematického modelu a nášho príkladu, by sme vypočítali, že pravdepodobnosť, že žiadna nehoda nenastane je približne ≈0.99995 a pravdepodobnosť, že aspoň jedna nastane (doplnok do jednej) ≈0.00005.
Takýmto matematickým inštrumentáriom by sme dokázali pomerne presne predpokladať, s akou pravdepodobnosťou a za aký časový úsek sa stane bezpečnostný incident (aj koľko krát sa bude opakovať v danom časovom intervale). Zostáva otázka s akou pravdepodobnosťou v určitom časovom intervale sa táto udalosť stane. Prvý výskyt?
Ak nás zaujíma pravdepodobnosť, že udalosť sa nestane až do času t, použijeme exponenciálne rozdelenie, ktoré modeluje čas do prvej udalosti:
- k je počet výskytov udalosti v čase t,
- λ je priemerný počet udalostí za jednotku času,
- t je dĺžka časového intervalu.
Pomocou tohto matematického modelu a nášho príkladu, by sme vypočítali, že pravdepodobnosť, že žiadna nehoda nenastane je približne ≈0.99995 a pravdepodobnosť, že aspoň jedna nastane (doplnok do jednej) ≈0.00005.
Takýmto matematickým inštrumentáriom by sme dokázali pomerne presne predpokladať, s akou pravdepodobnosťou a za aký časový úsek sa stane bezpečnostný incident (aj koľko krát sa bude opakovať v danom časovom intervale). Zostáva otázka s akou pravdepodobnosťou v určitom časovom intervale sa táto udalosť stane. Prvý výskyt?
Ak nás zaujíma pravdepodobnosť, že udalosť sa nestane až do času t, použijeme exponenciálne rozdelenie, ktoré modeluje čas do prvej udalosti:
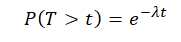
[4]
Ak by sa niekomu chcelo dokončiť náš príklad, potom sa dopočíta, že pravdepodobnosť, že udalosť sa stane do dvoch rokov je ≈0.632.
4. Riziko v praxi
Ukázali sme si, že existujú pomerne presné, ale tiež zložité matematické prístupy na stanovenie (výpočet) hodnoty parametru RIZIKO. Pre bežnú bezpečnostnú prax je ale tento prístup neobratný, najmä pre objekty s nižším stupňom dôležitosti. Pre objekty s vysokým rizikom (napr. objekty jadrového priemyslu) sa používajú špecifické (často utajované) metodiky.
V praxi sa dajú použiť hotové softvérové nástroje na hodnotenie rizika, ktorých je veľké množstvo. Je možné použiť aj vlastný model analýzy rizík, potom je potrebné uvážiť najmä:
Poznámky
Zdroj: Sivák, Jaroslav. “RISKANTNE O RIZIKU.” Decent Cybersecurity, Marec 16, 2025. https://decentcybersecurity.eu/bezpecnostne-rizika-interpretacia/#0ff66d24-3c45-4541-a685-97bd3424f392. Dostupné: 27. 3. 2025
4. Riziko v praxi
Ukázali sme si, že existujú pomerne presné, ale tiež zložité matematické prístupy na stanovenie (výpočet) hodnoty parametru RIZIKO. Pre bežnú bezpečnostnú prax je ale tento prístup neobratný, najmä pre objekty s nižším stupňom dôležitosti. Pre objekty s vysokým rizikom (napr. objekty jadrového priemyslu) sa používajú špecifické (často utajované) metodiky.
V praxi sa dajú použiť hotové softvérové nástroje na hodnotenie rizika, ktorých je veľké množstvo. Je možné použiť aj vlastný model analýzy rizík, potom je potrebné uvážiť najmä:
- Významnosť organizácie/systému, jej atraktívnosť pre útočníka. Je však nevyhnuté prísne zvažovať možnosť, že organizácia/systém bude použitá iba ako prvý článok útoku, resp. ako manéver na odpútanie pozornosti.
- Stanoviť hodnoty dopadov, ktoré sú pre organizáciu prijateľné (dokáže ich pokryť svojou zdrojovou kapacitou) a neprijateľné. Je vhodné vypracovať diferencovanú štruktúru dopadov.
- Ostatné parametre (aktíva, hrozby, zraniteľnosti) určiť podľa bezpečnostnej analýzy.
- Stanoviť škálu posudzovania rizika (číselnú, alebo popisnú). Vypočítať, alebo určiť hodnoty rizika na tejto škále.
- Najdôležitejším krokom je interpretácia hodnoty rizika z ktorej vyplynie hladina prijateľného rizika.
- Stanoviť manažment rizika, ktoré je neprijateľné a je potrebné ho pokryť obrannými opatreniami.
Poznámky
- Funkcionál je matematický pojem – je to funkcia, ktorá má ako vstup funkciu a vracia číslo.
- Terminologický slovník krízového riadenia. Bezpečnostná rada Slovenskej republiky. Bratislava 2017. s.8
- Tamtiež. s.24
- Tamtiež. s.26
- Zákon 366/2024 Z.z. o kybernetickej bezpečnosti. Zbierka zákonov Slovenskej republiky §3, písm.i)
- https://asn.flightsafety.org/
Zdroj: Sivák, Jaroslav. “RISKANTNE O RIZIKU.” Decent Cybersecurity, Marec 16, 2025. https://decentcybersecurity.eu/bezpecnostne-rizika-interpretacia/#0ff66d24-3c45-4541-a685-97bd3424f392. Dostupné: 27. 3. 2025
The amendment to the Cybersecurity Act has been in force since January 1, 2025, but some entities listed in the register under the previous legislation could rely on the transitional provisions until December 31, 2026. For operators in energy, transport, healthcare, water management and other strategic services, the final weeks of the year are therefore an opportunity to check not only formal compliance, but also the actual level of protection for their operations.
Novela zákona o kybernetickej bezpečnosti je účinná od 1. januára 2025, no časť subjektov zapísaných do registra podľa staršej úpravy mohla prechodné ustanovenia využívať až do 31. decembra 2026. Pre prevádzkovateľov v energetike, doprave, zdravotníctve, vodnom hospodárstve a ďalších strategických službách je preto posledné obdobie roka príležitosťou preveriť nielen formálne plnenie povinností, ale aj skutočnú úroveň ochrany prevádzky.

The Critical Infrastructure Association (AKI SR) of the Slovak Republic considers the selection of the SynapseCommand platform among the ten projects in the NATO DIANA programme a significant recognition of the technological and professional calibre of Slovakia’s security industry. The solution was developed by Decent Cybersecurity s. r. o., a member company of the association. It stood out in international competition and has been given the opportunity to undergo further technological testing within the NATO environment. The result also confirms that Slovak technology companies can actively contribute to developing Alliance capabilities in command, control and decision support.
Asociácia kritickej infraštruktúry Slovenskej republiky (AKI SR) považuje výber platformy SynapseCommand do desiatky projektov programu NATO DIANA za významné ocenenie technologickej a odbornej úrovne slovenského bezpečnostného priemyslu. Ide o riešenie členskej spoločnosti asociácie Decent Cybersecurity s. r. o., ktoré sa presadilo v medzinárodnej konkurencii a dostalo príležitosť na ďalšie technologické overovanie v prostredí NATO. Výsledok zároveň potvrdzuje, že slovenské technologické spoločnosti môžu aktívne prispievať k rozvoju aliančných spôsobilostí v oblasti velenia, riadenia a podpory rozhodovania.

The debate on critical infrastructure in Slovakia centres on electricity, networks and data. Its deepest layer — raw materials — remains outside the spotlight. The document meant to determine how the state handles its mineral wealth works with data from 1999, and its projections end in 2010. The Critical Infrastructure Association of the Slovak Republic and experts from the Faculty of Mining, Ecology, Process Control and Geotechnologies of the Technical University of Košice (FBERG TUKE) therefore say one thing: without raw materials security there is no secure state either.
Debata o kritickej infraštruktúre sa na Slovensku sústreďuje na elektrinu, siete a dáta. Jej najhlbšia vrstva - suroviny - zostáva mimo pozornosti. Dokument, ktorý má určovať, ako štát narába s nerastným bohatstvom, pracuje s údajmi z roku 1999 a jeho odhady končia rokom 2010. Asociácia kritickej infraštruktúry SR aj odborníci z Fakulty baníctva, ekológie, riadenia a geotechnológií Technickej univerzity v Košiciach (FBERG TUKE) preto hovoria o jednej veci: bez surovinovej bezpečnosti neexistuje ani bezpečný štát.

Statement by the Critical Infrastructure Association of the Slovak Republic on the Delivery of the CIS+ Digital System to Air Navigation Services of the Czech Republic
Stanovisko Asociácie kritickej infraštruktúry Slovenskej republiky k dodávke digitálneho systému CIS+ pre Riadenie letovej prevádzky ČR

A cyberattack does not have to target a hospital information system or medical devices to have potentially serious consequences for healthcare delivery. An attacker may gain access to a system that appears, at first glance, to be part of the technical infrastructure - for example, a system that controls refrigeration units used to store blood and blood plasma. An incident in France in early November 2026 highlights the risks at the intersection of cybersecurity, industrial control and the operational continuity of healthcare services.
Kybernetický útok nemusí zasiahnuť nemocničný informačný systém ani zdravotnícke prístroje, aby mal potenciálne závažné dôsledky pre poskytovanie zdravotnej starostlivosti. Útočník môže získať prístup k systému, ktorý na prvý pohľad pôsobí ako technické zázemie – napríklad k riadeniu chladiacich zariadení na skladovanie krvi a krvnej plazmy. Incident z Francúzska zo začiatku novembra 2026 poukazuje na riziko, ktoré vzniká na rozhraní kybernetickej bezpečnosti, priemyselného riadenia a prevádzkovej kontinuity zdravotníckych služieb.