Keď je terčom kybernetického útoku krvná plazma. Aj takto môže byť ohrozená zdravotná starostlivosť
Kybernetický útok nemusí zasiahnuť nemocničný informačný systém ani zdravotnícke prístroje, aby mal potenciálne závažné dôsledky pre poskytovanie zdravotnej starostlivosti. Útočník môže získať prístup k systému, ktorý na prvý pohľad pôsobí ako technické zázemie – napríklad k riadeniu chladiacich zariadení na skladovanie krvi a krvnej plazmy. Incident z Francúzska zo začiatku novembra 2026 poukazuje na riziko, ktoré vzniká na rozhraní kybernetickej bezpečnosti, priemyselného riadenia a prevádzkovej kontinuity zdravotníckych služieb.
Kybernetický útok na technológiu, od ktorej závisí bezpečnosť biologického materiálu
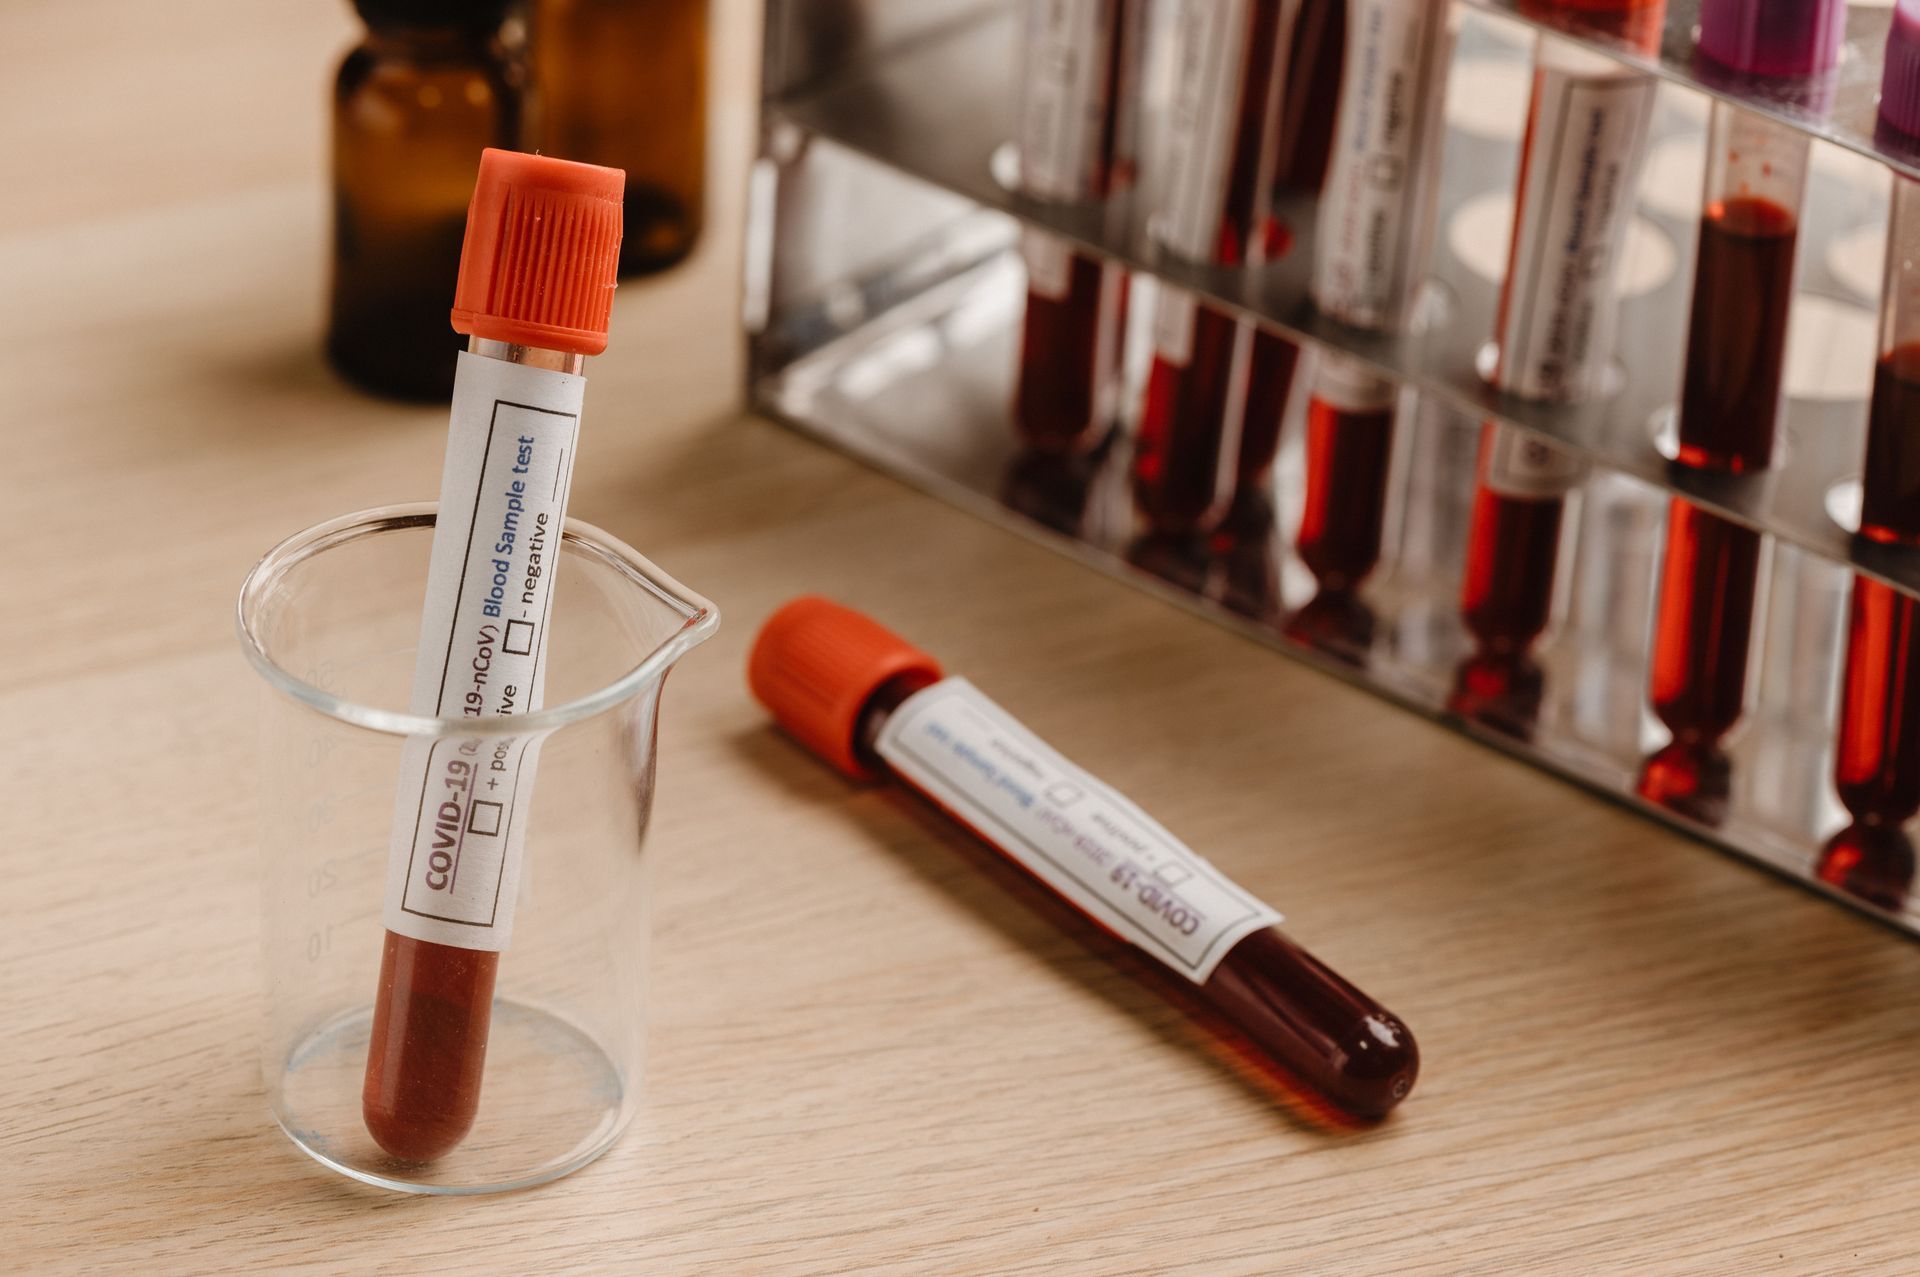
V noci z 1. na 2. novembra 2026 sa terčom kybernetického útoku stali chladiace zariadenia na troch pracoviskách francúzskej národnej krvnej služby Établissement français du sang (EFS). Podľa zverejnených informácií útok zasiahol technologické riešenie externého dodávateľa, ktoré zabezpečovalo monitorovanie a riadenie chladiacich priestorov. Nešlo teda o klasický útok zameraný na nemocničný informačný systém alebo databázy pacientov, ale o kompromitáciu technológie priamo ovplyvňujúcej fyzické podmienky prevádzky.
Útočníci dokázali na diaľku zmeniť nastavenia teploty a odmrazovania na extrémne vysoké hodnoty. V dotknutých priestoroch sa nachádzala krvná plazma určená na transfúzne použitie, ako aj plazma využívaná pri výrobe liekov. Narušenie predpísaného teplotného režimu mohlo viesť k znehodnoteniu biologického materiálu a následne k obmedzeniu jeho dostupnosti.
Z hľadiska riadenia rizík je podstatné, že incident nezasiahol iba informačnú vrstvu systému. Získaný prístup umožnil ovplyvniť technologické parametre zariadení, od ktorých závisí zachovanie kvality a použiteľnosti skladovaných produktov.
Rozhodujúcu úlohu zohrali monitorovacie a poplachové mechanizmy, ktoré zaznamenali neštandardné zmeny. Personál mohol včas reagovať, zabezpečiť dotknuté zariadenia a premiestniť produkty do iných skladovacích priestorov. Francúzska krvná služba následne potvrdila, že nedošlo k strate krvných produktov ani k prerušeniu ich distribúcie. Incident vyšetrovali príslušné francúzske orgány.
Prípad je významný aj z pohľadu pôvodu útoku. Zraniteľnosť sa nachádzala v technologickom riešení externého dodávateľa, nie nevyhnutne v systémoch, ktoré prevádzkovateľ spravoval priamo.
Rozhranie IT a OT ako bezpečnostné riziko
Francúzsky incident poukazuje na jednu z podstatných výziev odolnosti kritickej infraštruktúry: bezpečnosť prevádzkových technológií (Operational Technology – OT) a ich prepojenie s informačnými technológiami (Information Technology – IT). Kým IT systémy spracúvajú, uchovávajú a prenášajú údaje, OT systémy monitorujú a riadia fyzické procesy. V zdravotníckom prostredí môže ísť napríklad o reguláciu teploty a vlhkosti, riadenie chladiacich a mraziacich zariadení, monitorovanie napájania alebo automatizáciu technických systémov budov.
Kompromitácia takejto technológie môže mať priamy prevádzkový následok. Útočník nemusí získať prístup k zdravotnej dokumentácii ani k údajom pacientov. Ak dokáže zmeniť riadiace parametre zariadenia, môže narušiť podmienky, ktoré sú nevyhnutné na bezpečné skladovanie biologického materiálu, liekov alebo iných citlivých produktov.
Osobitným rizikom sú vzdialené servisné prístupy a závislosť od externých technologických dodávateľov. Prevádzkovateľ môže mať vlastnú sieť a informačné systémy zabezpečené na vysokej úrovni, no jeho bezpečnostná úroveň je do určitej miery ovplyvnená aj spôsobom, akým dodávatelia pristupujú k zariadeniam, vykonávajú servis a spravujú používané softvérové riešenia.
Preto nestačí posudzovať iba kybernetickú bezpečnosť vlastnej organizácie. Súčasťou analýzy rizík musí byť aj identifikácia externých závislostí, rozsahu oprávnení dodávateľov, spôsobu autentifikácie, evidencie vzdialených prístupov a kontroly zmien v nastavení technologických systémov.
Pri kritických procesoch je dôležité uplatňovať viacvrstvovú ochranu: oddelenie IT a OT prostredia, obmedzenie sieťovej komunikácie na nevyhnutný rozsah, viacfaktorovú autentifikáciu pri vzdialenom prístupe, dôsledné zaznamenávanie servisných zásahov a nezávislé overovanie kritických prevádzkových parametrov. Bezpečnostné opatrenia pritom musia zohľadňovať aj požiadavku na nepretržitú a bezpečnú prevádzku technológie.
Prepojené procesy v zdravotníckej infraštruktúre
Francúzsky prípad rozširuje pohľad na to, čo všetko treba zahrnúť do ochrany zdravotníckej kritickej infraštruktúry. Bezpečnosť zdravotníctva nemožno redukovať na ochranu nemocničných objektov, informačných systémov a zdravotníckych prístrojov.
Poskytovanie zdravotnej starostlivosti závisí od fungovania rozsiahleho systému nadväzujúcich činností. Patrí sem odber a spracovanie krvi, príprava a skladovanie jej zložiek, laboratórna diagnostika, skladovanie liekov, logistika, distribúcia zdravotníckeho materiálu a technické zabezpečenie prevádzky zdravotníckych zariadení.
Krvná plazma má osobitné postavenie. Jej využitie zahŕňa transfúznu medicínu aj výrobu liekov z plazmy, pričom jednotlivé spôsoby použitia majú odlišné požiadavky na spracovanie, skladovanie a kontrolu kvality. Zachovanie stanovených podmienok počas celého procesu je preto nevyhnutné pre bezpečnosť a použiteľnosť výsledného produktu.
Z pohľadu kritickej infraštruktúry je rozhodujúca integrita celého procesu – od odberu a spracovania až po skladovanie a distribúciu. Zlyhanie jednej technologickej alebo logistickej časti môže obmedziť dostupnosť produktov, ktoré sú potrebné pri poskytovaní základných zdravotníckych služieb.
Takéto riziko má aj systémový rozmer. Ak je určitá činnosť sústredená do obmedzeného počtu pracovísk alebo závisí od špecifickej technológie, výpadok môže mať dosah aj mimo miesta samotného incidentu. Pri posudzovaní kritickosti preto treba zohľadňovať nielen význam konkrétneho zariadenia, ale aj jeho zastupiteľnosť, dostupnosť náhradných kapacít, čas potrebný na obnovu a dôsledky prerušenia služby pre ďalšie subjekty.
Čo by mal incident preveriť u slovenských kritických subjektov?
Francúzsky prípad je relevantným podnetom aj pre slovenských prevádzkovateľov kritickej infraštruktúry. V sektore zdravotníctva by sa posudzovanie rizík malo zamerať nielen na informačné systémy, ale aj na technológie, ktoré zabezpečujú fyzické podmienky poskytovania zdravotníckych služieb.
V praxi je potrebné preveriť predovšetkým:
- Inventarizáciu OT zariadení: Sú chladiace a mraziace zariadenia, monitorovacie systémy, riadiace jednotky a ďalšie technológie zahrnuté v evidencii kritických aktív a v analýze rizík?
- Riadenie dodávateľských prístupov: Sú vzdialené servisné prístupy časovo a účelovo obmedzené, chránené viacfaktorovou autentifikáciou a podrobené monitorovaniu?
- Oddelenie technologických prostredí: Je komunikácia medzi IT a OT sieťami riadená tak, aby prípadná kompromitácia jedného prostredia neumožnila nekontrolované ovplyvnenie druhého?
- Nezávislé monitorovanie: Dokáže prevádzkovateľ overiť skutočné teplotné podmienky aj v prípade, že dôjde ku kompromitácii riadiaceho alebo monitorovacieho systému?
- Detekciu a reakciu na incident: Existujú postupy na identifikáciu neštandardných zmien nastavení, eskaláciu poplachov a rýchle rozhodovanie o bezpečnom premiestnení skladovaných produktov?
- Prevádzkovú zastupiteľnosť: Má organizácia k dispozícii alternatívne skladovacie kapacity, záložné technologické riešenia a postupy na obnovu kritických procesov?
- Zmluvné a bezpečnostné požiadavky: Sú povinnosti dodávateľov v oblasti kybernetickej bezpečnosti, oznamovania incidentov, správy prístupov a obnovy prevádzky jednoznačne definované?
Tieto otázky sa netýkajú výlučne zdravotníctva. Podobný typ rizika existuje všade tam, kde poskytovanie základnej služby závisí od automatizovaných riadiacich systémov, senzorov, vzdialenej správy alebo technológií externých dodávateľov. Ide napríklad o energetiku, vodné hospodárstvo, potravinárstvo či dopravnú infraštruktúru.
Tibor Straka: Bezpečnosť kritickej infraštruktúry sa musí posudzovať cez závislosti
Prezident Asociácie kritickej infraštruktúry Slovenskej republiky Tibor Straka upozorňuje, že pri ochrane kritických subjektov je potrebné vychádzať z reálneho fungovania poskytovanej služby a všetkých technologických a dodávateľských závislostí, ktoré ju podmieňujú.
„Pri posudzovaní bezpečnosti kritickej infraštruktúry sa nemôžeme sústrediť iba na ochranu informačných systémov alebo fyzických objektov. Musíme poznať celý technologický a dodávateľský reťazec, od ktorého závisí poskytovanie základnej služby. Osobitnú pozornosť si zaslúžia prevádzkové technológie a vzdialené prístupy externých dodávateľov. Ich kompromitácia môže mať priamy vplyv na fyzickú prevádzku a následne aj na dostupnosť služby. Francúzsky prípad ukazuje, že bezpečnostné opatrenia musia zodpovedať skutočným prevádzkovým rizikám, nie iba formálnemu rozsahu ochrany,“ uvádza Tibor Straka.
Asociácia kritickej infraštruktúry SR považuje ochranu technologických a dodávateľských závislostí za jednu z dôležitých tém odbornej diskusie o bezpečnosti kritických subjektov. Prepájanie skúseností prevádzkovateľov, štátnych inštitúcií a technologických spoločností umožňuje identifikovať riziká, ktoré sa v jednotlivých sektoroch môžu prejavovať odlišne, no majú spoločný základ.
Francúzsky incident je dôležitým upozornením: kybernetická bezpečnosť kritickej infraštruktúry sa nekončí na hranici vlastnej informačnej siete. Zahŕňa riadiace systémy, technologické zariadenia, externých dodávateľov aj procesy, ktoré zabezpečujú poskytovanie základnej služby. Skutočná úroveň ochrany sa preto nepreukazuje iba existenciou bezpečnostných politík a technických opatrení, ale schopnosťou organizácie udržať alebo obnoviť kritickú službu aj v situácii, keď dôjde ku kompromitácii niektorej z jej technologických závislostí. V zdravotníctve má táto požiadavka osobitnú váhu, pretože dôsledkom zlyhania systému nemusí byť iba prevádzková alebo ekonomická strata, ale aj ohrozenie dostupnosti zdravotnej starostlivosti.