Tiché sledovanie správania používateľov komunikačných aplikácií a jeho význam pre ochranu kritickej infraštruktúry

19. decembra 2025

V decembri 2025 bol zverejnený praktický dôkaz zraniteľnosti komunikačných aplikácií WhatsApp a Signal, ktorý umožňuje tiché sledovanie správania používateľov výlučne na základe znalosti ich telefónneho čísla. 

Nejde o prelomenie šifrovania ani o kompromitáciu účtov. Ide o zneužitie vlastností doručovacích mechanizmov týchto aplikácií, ktoré umožňujú nepriamu analýzu správania používateľa bez jeho vedomia.

Zraniteľnosť vychádza zo spôsobu, akým aplikácie potvrdzujú prijatie sieťových paketov. Potvrdenie prijatia je odoslané ešte pred tým, než aplikácia overí, či správa alebo reakcia na správu skutočne existuje. V praxi to znamená, že útočník môže odosielať špeciálne reakcie na neexistujúce správy, pričom cieľové zariadenie odpovedá bez toho, aby sa používateľovi zobrazilo akékoľvek upozornenie alebo stopa v používateľskom rozhraní.

Meraním času odozvy medzi odoslaním požiadavky a prijatím potvrdenia je možné dlhodobo sledovať zmeny v správaní zariadenia. Tieto časové charakteristiky sa výrazne líšia v závislosti od toho, či je zariadenie aktívne alebo v pohotovostnom režime, či je pripojené cez Wi‑Fi alebo mobilnú sieť, prípadne či sa používateľ pohybuje. Pri systematickom meraní je možné s vysokou mierou pravdepodobnosti určiť obdobia aktivity, nečinnosti, spánku, pohybu alebo úplného vypnutia zariadenia.

Z praktického hľadiska ide o formu behaviorálneho profilovania. Neumožňuje čítať obsah komunikácie, no umožňuje rekonštruovať denné rutiny, zvyklosti a dostupnosť konkrétnej osoby. V kombinácii s vysokou frekvenciou sondovania má tento mechanizmus aj sekundárne dôsledky v podobe zvýšenej spotreby batérie a mobilných dát, čo môže viesť k zníženiu dostupnosti zariadenia v kritických situáciách bez toho, aby si to používateľ okamžite všimol.

Z pohľadu ochrany kritickej infraštruktúry je dôležité zdôrazniť, že hrozba sa netýka samotných technických systémov aplikácií, ale osôb, ktoré kritickú infraštruktúru navrhujú, prevádzkujú a riadia. Prevádzkový personál energetických sietí, dopravy, vodného hospodárstva, telekomunikácií, zdravotníctva, štátnej správy a obrany predstavuje legitímny cieľ spravodajských a hybridných aktivít.

Stanovisko AKI

Asociácia kritickej infraštruktúry Slovenskej republiky považuje zistenia týkajúce sa tichého behaviorálneho sledovania používateľov komunikačných aplikácií za relevantné z hľadiska ochrany kritickej infraštruktúry a jej personálu. AKI SR upozorňuje, že úniky metadát a časových charakteristík komunikácie môžu mať významnú spravodajskú hodnotu, a to aj v prípadoch, keď je samotný obsah komunikácie silno šifrovaný.

Masovo používané komunikačné aplikácie predstavujú technologickú a prevádzkovú závislosť, ktorú je potrebné zohľadňovať pri hodnotení rizík podľa smernice NIS2 a súvisiacich regulačných rámcov. Ochrana kritickej infraštruktúry sa nemôže obmedzovať výlučne na technické systémy, ale musí zahŕňať aj ochranu dostupnosti, správania a rutín kľúčového personálu.

AKI SR odporúča, aby prevádzkovatelia kritickej infraštruktúry zohľadnili tieto typy hrozieb v rámci analýz rizík, politík používania mobilných zariadení a hodnotení digitálnych závislostí.
11. novembra 2026
Statement by the Critical Infrastructure Association of the Slovak Republic on the Delivery of the CIS+ Digital System to Air Navigation Services of the Czech Republic
11. novembra 2026
Stanovisko Asociácie kritickej infraštruktúry Slovenskej republiky k dodávke digitálneho systému CIS+ pre Riadenie letovej prevádzky ČR
9. novembra 2026
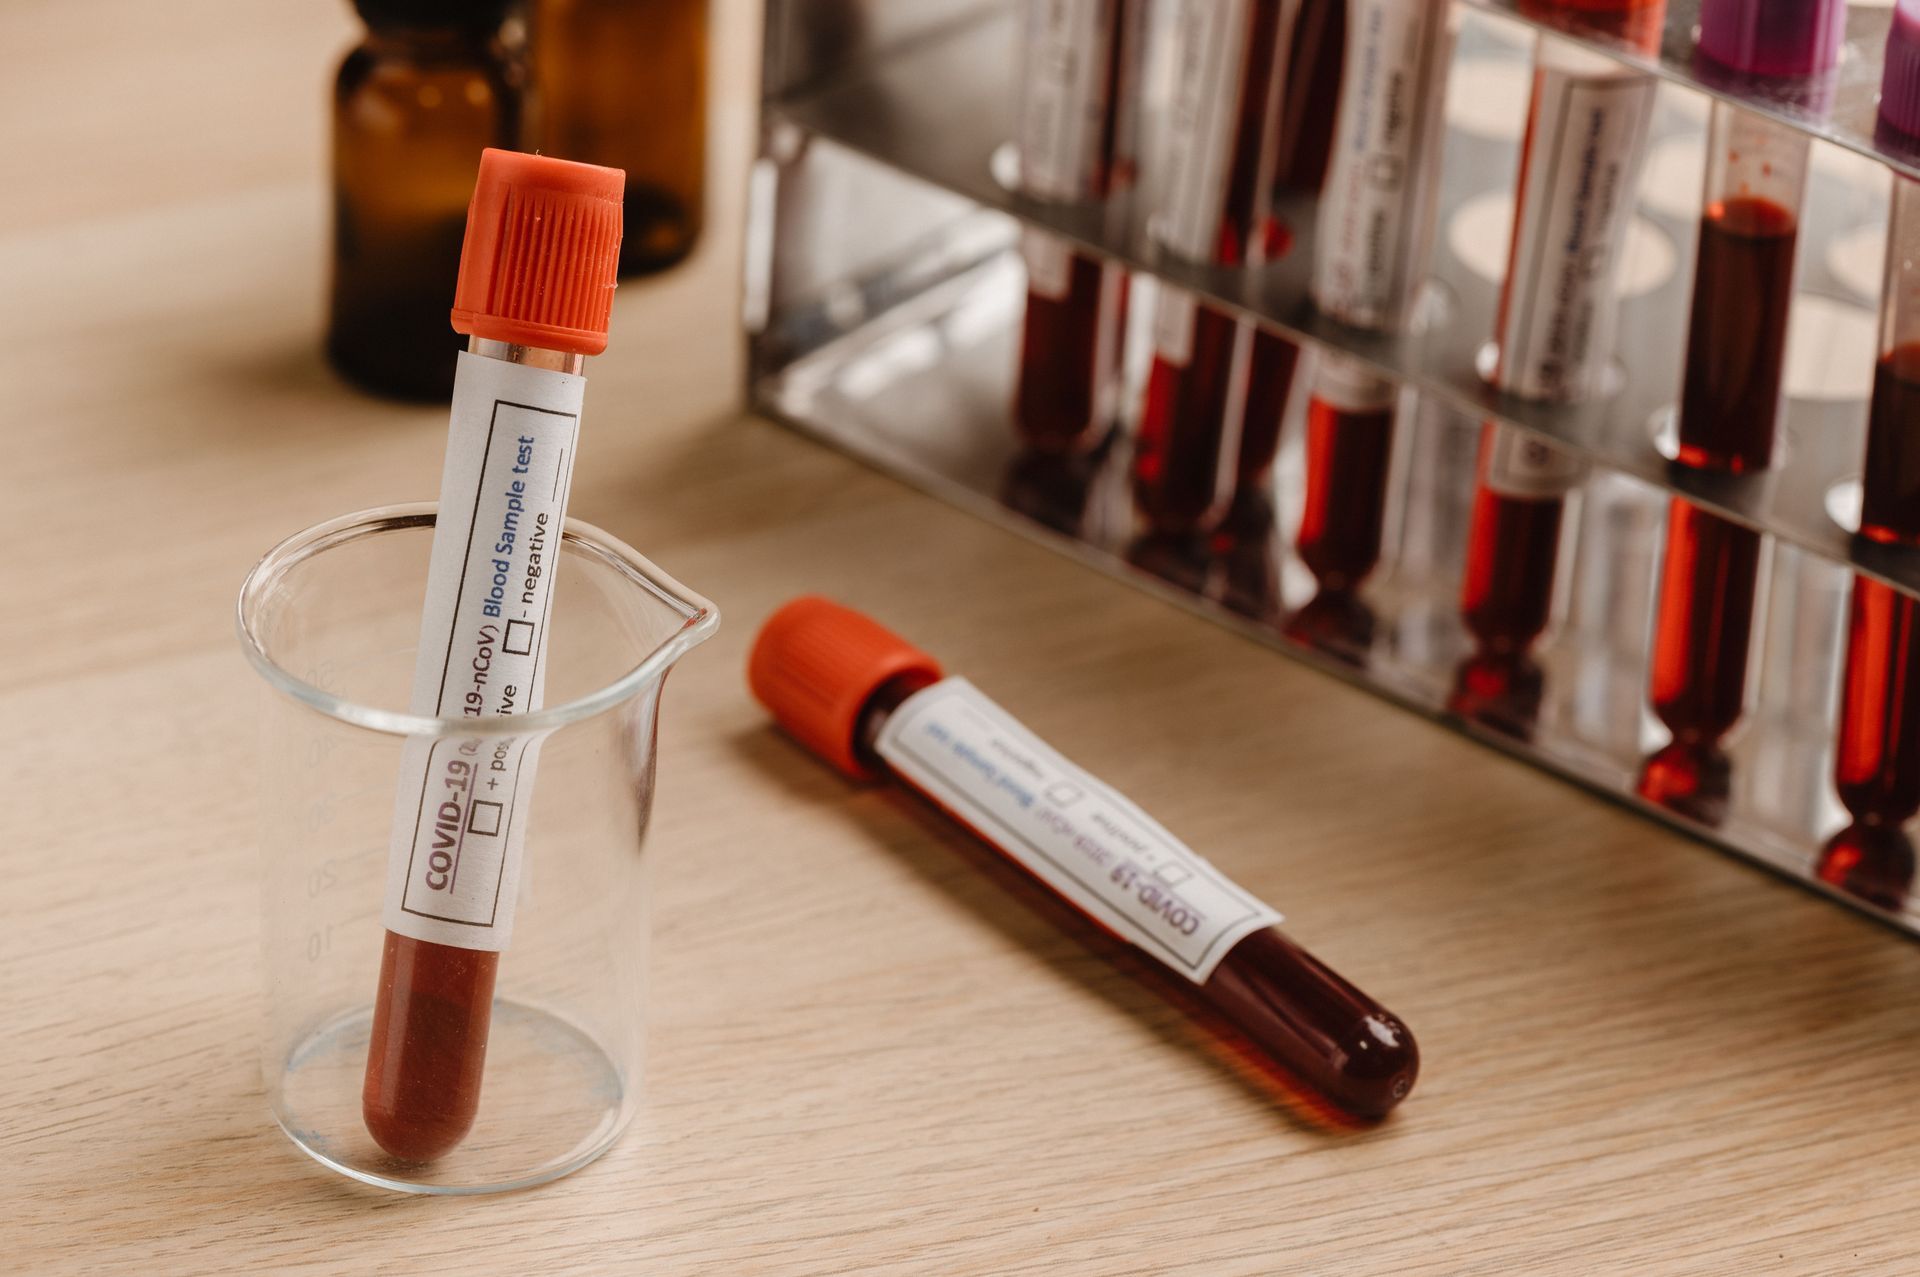
A cyberattack does not have to target a hospital information system or medical devices to have potentially serious consequences for healthcare delivery. An attacker may gain access to a system that appears, at first glance, to be part of the technical infrastructure - for example, a system that controls refrigeration units used to store blood and blood plasma. An incident in France in early November 2026 highlights the risks at the intersection of cybersecurity, industrial control and the operational continuity of healthcare services.
9. novembra 2026
Kybernetický útok nemusí zasiahnuť nemocničný informačný systém ani zdravotnícke prístroje, aby mal potenciálne závažné dôsledky pre poskytovanie zdravotnej starostlivosti. Útočník môže získať prístup k systému, ktorý na prvý pohľad pôsobí ako technické zázemie – napríklad k riadeniu chladiacich zariadení na skladovanie krvi a krvnej plazmy. Incident z Francúzska zo začiatku novembra 2026 poukazuje na riziko, ktoré vzniká na rozhraní kybernetickej bezpečnosti, priemyselného riadenia a prevádzkovej kontinuity zdravotníckych služieb. 
6. novembra 2026
Position of the Critical Infrastructure Association of the Slovak Republic on the German Chancellor’s call to establish European stockpiles of critical raw materials
6. novembra 2026
Stanovisko Asociácie kritickej infraštruktúry Slovenskej republiky k výzve nemeckého kancelára na vytvorenie európskych zásob kritických surovín
5. novembra 2026
The Critical Infrastructure Association of the Slovak Republic continues its series of articles devoted to the individual essential services defined under Act No. 367/2024 Coll. on Critical Infrastructure. This time, we focus on a service that is not immediately visible, yet without which it would be difficult for every litre of fuel in a Slovak tank to reach the consumer: the storage of crude oil and petroleum products. 
5. novembra 2026
Asociácia kritickej infraštruktúry Slovenskej republiky pokračuje v sérii článkov venovaných jednotlivým základným službám podľa zákona č. 367/2024 Z. z. o kritickej infraštruktúre. Tentoraz sa venujeme službe, ktorá nie je na prvý pohľad vidieť, no bez ktorej by sa každý liter paliva v slovenskej nádrži dostal k spotrebiteľovi len ťažko: skladovaniu ropy a ropných výrobkov.
3. novembra 2026
Identifying an entity as critical does not bring its obligations to an end. On the contrary, it marks the beginning of a period during which the entity must assess risks to the provision of its essential service, prepare a security plan, and implement measures to protect its critical infrastructure.
3. novembra 2026
Identifikáciou subjektu ako kritického sa jeho povinnosti nekončia. Práve naopak – začína sa obdobie, počas ktorého musí subjekt posúdiť riziká ohrozujúce poskytovanie základnej služby, pripraviť bezpečnostný plán a zaviesť opatrenia na ochranu svojej kritickej infraštruktúry.