


Vláda schválila nový zákon o kritickej infraštruktúre
23. februára 2025
Vláda SR schválila na rokovaní 2. októbra 2024 nový zákon o kritickej infraštruktúre, ktorý predložilo Ministerstvo vnútra SR. Tento krok prichádza ako reakcia na súčasný geopolitický kontext, v ktorom musí Slovensko zostať ostražité a prispôsobovať sa novým výzvam. Nová legislatíva nahrádza existujúci zákon, ktorý sa zameriával len na ochranu prvkov kritickej infraštruktúry a už sa považuje za prekonaný. Hlavným cieľom je posilniť poskytovanie základných služieb nevyhnutných pre spoločnosť a hospodárstvo prostredníctvom zvýšenia odolnosti kritických subjektov. Ministerstvo zdôrazňuje, že súčasné rizikové prostredie je výrazne komplexnejšie než v roku 2008, zahŕňajúc prírodné hrozby, klimatické zmeny, hybridné útoky, terorizmus, pandémie a priemyselné havárie. Zákon tiež reflektuje výzvy spojené s novými technológiami ako 5G siete a bezpilotné systémy, pričom berie do úvahy rastúcu vzájomnú závislosť prevádzkovateľov kritickej infraštruktúry. Narušenie služieb v jednom sektore môže vyvolať reťazovú reakciu v iných sektoroch, prípadne aj v ďalších členských štátoch EÚ. Účinnosť zákona je plánovaná od 1. januára 2025, pričom ešte musí prejsť schválením v parlamente.
Čitajte viac na: https://www.teraz.sk/slovensko/vlada-schvalila-novy-zakon-o-kritick/826588-clanok.html
Čitajte viac na: https://www.teraz.sk/slovensko/vlada-schvalila-novy-zakon-o-kritick/826588-clanok.html
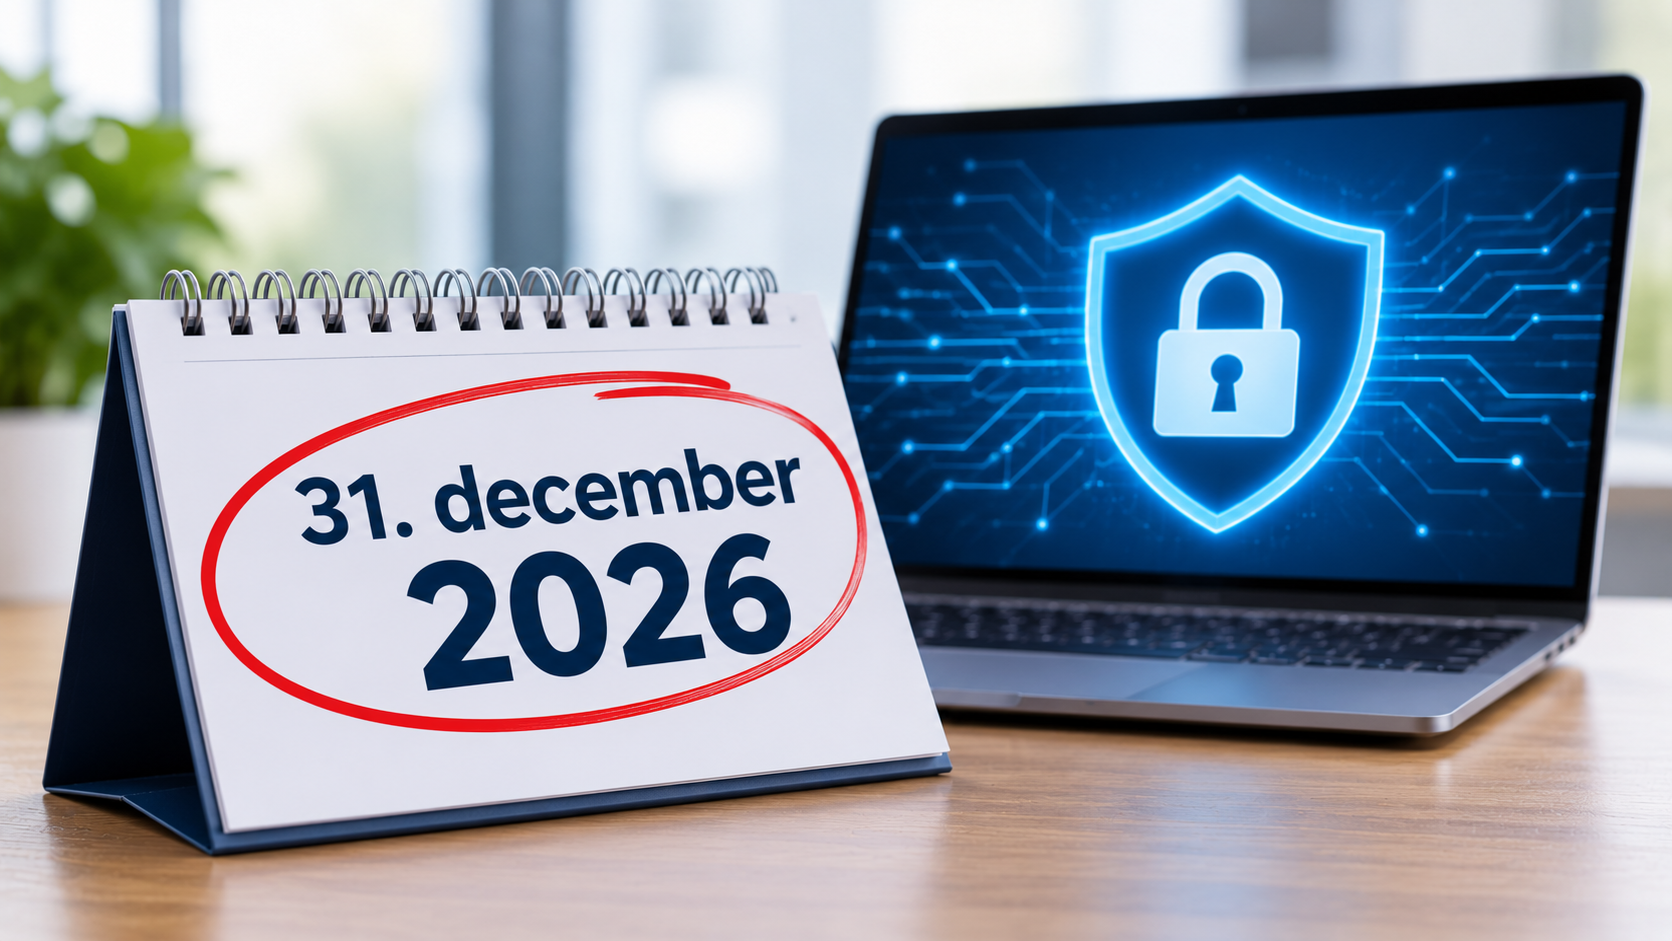
The amendment to the Cybersecurity Act has been in force since January 1, 2025, but some entities listed in the register under the previous legislation could rely on the transitional provisions until December 31, 2026. For operators in energy, transport, healthcare, water management and other strategic services, the final weeks of the year are therefore an opportunity to check not only formal compliance, but also the actual level of protection for their operations.
Novela zákona o kybernetickej bezpečnosti je účinná od 1. januára 2025, no časť subjektov zapísaných do registra podľa staršej úpravy mohla prechodné ustanovenia využívať až do 31. decembra 2026. Pre prevádzkovateľov v energetike, doprave, zdravotníctve, vodnom hospodárstve a ďalších strategických službách je preto posledné obdobie roka príležitosťou preveriť nielen formálne plnenie povinností, ale aj skutočnú úroveň ochrany prevádzky.

The Critical Infrastructure Association (AKI SR) of the Slovak Republic considers the selection of the SynapseCommand platform among the ten projects in the NATO DIANA programme a significant recognition of the technological and professional calibre of Slovakia’s security industry. The solution was developed by Decent Cybersecurity s. r. o., a member company of the association. It stood out in international competition and has been given the opportunity to undergo further technological testing within the NATO environment. The result also confirms that Slovak technology companies can actively contribute to developing Alliance capabilities in command, control and decision support.
Asociácia kritickej infraštruktúry Slovenskej republiky (AKI SR) považuje výber platformy SynapseCommand do desiatky projektov programu NATO DIANA za významné ocenenie technologickej a odbornej úrovne slovenského bezpečnostného priemyslu. Ide o riešenie členskej spoločnosti asociácie Decent Cybersecurity s. r. o., ktoré sa presadilo v medzinárodnej konkurencii a dostalo príležitosť na ďalšie technologické overovanie v prostredí NATO. Výsledok zároveň potvrdzuje, že slovenské technologické spoločnosti môžu aktívne prispievať k rozvoju aliančných spôsobilostí v oblasti velenia, riadenia a podpory rozhodovania.

The debate on critical infrastructure in Slovakia centres on electricity, networks and data. Its deepest layer — raw materials — remains outside the spotlight. The document meant to determine how the state handles its mineral wealth works with data from 1999, and its projections end in 2010. The Critical Infrastructure Association of the Slovak Republic and experts from the Faculty of Mining, Ecology, Process Control and Geotechnologies of the Technical University of Košice (FBERG TUKE) therefore say one thing: without raw materials security there is no secure state either.
Debata o kritickej infraštruktúre sa na Slovensku sústreďuje na elektrinu, siete a dáta. Jej najhlbšia vrstva - suroviny - zostáva mimo pozornosti. Dokument, ktorý má určovať, ako štát narába s nerastným bohatstvom, pracuje s údajmi z roku 1999 a jeho odhady končia rokom 2010. Asociácia kritickej infraštruktúry SR aj odborníci z Fakulty baníctva, ekológie, riadenia a geotechnológií Technickej univerzity v Košiciach (FBERG TUKE) preto hovoria o jednej veci: bez surovinovej bezpečnosti neexistuje ani bezpečný štát.

Statement by the Critical Infrastructure Association of the Slovak Republic on the Delivery of the CIS+ Digital System to Air Navigation Services of the Czech Republic
Stanovisko Asociácie kritickej infraštruktúry Slovenskej republiky k dodávke digitálneho systému CIS+ pre Riadenie letovej prevádzky ČR

A cyberattack does not have to target a hospital information system or medical devices to have potentially serious consequences for healthcare delivery. An attacker may gain access to a system that appears, at first glance, to be part of the technical infrastructure - for example, a system that controls refrigeration units used to store blood and blood plasma. An incident in France in early November 2026 highlights the risks at the intersection of cybersecurity, industrial control and the operational continuity of healthcare services.
Kybernetický útok nemusí zasiahnuť nemocničný informačný systém ani zdravotnícke prístroje, aby mal potenciálne závažné dôsledky pre poskytovanie zdravotnej starostlivosti. Útočník môže získať prístup k systému, ktorý na prvý pohľad pôsobí ako technické zázemie – napríklad k riadeniu chladiacich zariadení na skladovanie krvi a krvnej plazmy. Incident z Francúzska zo začiatku novembra 2026 poukazuje na riziko, ktoré vzniká na rozhraní kybernetickej bezpečnosti, priemyselného riadenia a prevádzkovej kontinuity zdravotníckych služieb.